Espacios y recursos para la transformación digital de empresas
¿Qué es el Ecosistema de Innovación de Vodafone?
El Ecosistema de Innovación de Vodafone conecta tecnología, conocimiento y experiencia para impulsar la transformación digital de tu organización.
Te acompañamos en cada etapa del proceso, desde la ideación hasta la implementación de soluciones innovadoras basadas en tecnologías como 5G, IoT, IA y Ciberseguridad, asegurando que tu empresa se mantenga a la vanguardia.
En este espacio encontrarás contenidos y recursos diseñados para inspirar: informes y estudios, nuestro blog, newsletters, eventos y webinars, así como una red de centros físicos de innovación donde testar y validar el impacto de la tecnología en tu sector.
Recursos para la digitalización empresarial
Blog Vodafone Empresas
Nuestra Visión Desde aquí te contaremos nuestra visión y perspectiva sobre cómo la tecnología perfilará el futuro y todo aquello que estamos empujando para hacer del mañana un mundo mejor. Únete a nosotros.
Conéctate con expertos, conoce las últimas tendencias tecnológicas y participa en sesiones de deep dive sectoriales clave para tu innovación en las empresas.
Entendemos que el liderazgo sólido nace de decisiones basadas en datos. Por eso, hemos consolidado nuestro ecosistema de newsletters para empresas. Al suscribirte, accederás a una ventaja competitiva clave.
Los usuarios consultan sus smartphones a diario para acceder a información, resolver dudas y realizar gestiones de forma rápida y sencilla. Por eso, la mensajería RCS y los SMS masivos se han convertido en dos herramientas útiles para que las pymes se comuniquen directamente con sus clientes. Estas soluciones permiten combinar el alcance de los SMS, capaces de llegar a prácticamente cualquier línea móvil, con experiencias más interactivas y enriquecidas que favorecen la relación con el cliente.
A medida que una pyme crece, también lo hacen sus necesidades de comunicación. Para resolverlas, muchas empresas optan por entregar un smartphone a cada empleado para que gestione sus propias llamadas.
Esta solución puede parecer práctica, pero también puede provocar una pérdida silenciosa de oportunidades de negocio. Si un cliente llama y encuentra la línea ocupada, es posible que no vuelva a intentarlo y contacte con un competidor. Por este motivo, organizar la atención telefónica va más allá de repartir móviles. Es necesario garantizar que las llamadas lleguen a la persona adecuada y evitar que una consulta sin atender se convierta en una venta perdida.
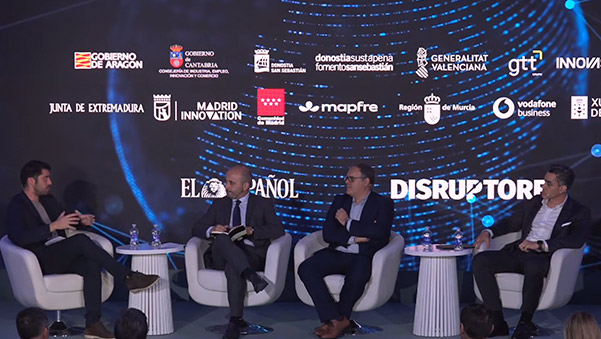
En el marco del foro Digital Regions Connection (VI Jornada de Innovación Autonómica y Local), organizado por Disruptores e Invertia (El Español) en el Palacio Neptuno de Madrid, Roberto Lara, Director de la Unidad de Negocio de Ciberseguridad en Vodafone España, participó en la mesa de debate sobre ciberseguridad, defensa y resiliencia digital junto a representantes institucionales y del sector tecnológico.
Allí, Lara analizó los principales retos que afronta el tejido empresarial y las Administraciones Públicas, abordando la convergencia entre la seguridad física y la lógica, las diferencias estratégicas según el tipo de cliente, la colaboración público-privada a través de la Red Nacional de SOCs de Vodafone Empresas y el papel transformador de la Inteligencia Artificial.
Estamos en temporada de cerrar presupuestos para el próximo ejercicio y a los comités de dirección llegan cada vez más propuestas de inversión en proyectos de inteligencia artificial. Sin duda, es uno de los temas estrella sobre la mesa de responsables y directivos, después de meses leyendo y escuchando cómo puede revolucionar sus resultados y su productividad.
Para quienes ya hayan dado los primeros pasos y puesto en marcha proyectos piloto, la decisión será un poco más fácil y razonada. Pero quienes afronten esta tecnología por primera vez tendrán que valorar si la inversión será realmente rentable o si corren el riesgo de perder tiempo y dinero en el intento.
La decisión final oscila entre la presión por incorporar inteligencia artificial para no perder competitividad y el riesgo de malgastar capital en proyectos costosos, sobredimensionados y cuyo retorno todavía no está demostrado.
La cuestión no es únicamente cuánto invertir, sino dónde hacerlo y con qué tecnología. ¿Es mejor adoptar una solución estándar ya desarrollada o crear una aplicación o agente de IA propio? La clave está en evaluar el coste total, priorizar los casos de uso con mayor potencial y vincular cada inversión a resultados medibles. Vamos a ver cómo.
Aprovechando que estamos en el Mes Europeo de la Ciberseguridad quiero hacer una reflexión sobre algo con lo que nos encontramos a diario cuando analizamos el nivel de riesgo de algunas organizaciones. Lo normal es que los responsables de esa organización consideren que están a salvo por haber implementado firewalls de última generación y otras soluciones avanzadas. Tienen su infraestructura corporativa fortificada y se sienten relativamente invulnerables. Y, dejando a un lado la realidad de que no existe el riesgo cero, sino la confianza cero y el esfuerzo constante, tu ciberseguridad no depende solo de ti, sino de todos los que integran tu cadena de suministro.
Una parte importante de los ciberataques actuales, incluidos algunos de los que han provocado mayores daños en grandes empresas y administraciones públicas, no se dirige contra sus sistemas mejor protegidos, sino que aprovecha las vulnerabilidades de terceros que forman parte de su cadena de suministro. Proveedores de software, empresas de mantenimiento informático, operadores logísticos, servicios en la nube y consultoras externas constituyen una vía de entrada especialmente delicada, ya que necesitan conectarse a los sistemas de sus clientes para prestar sus servicios y, en muchos casos, cuentan con accesos privilegiados o conexiones directas a la red corporativa, pese a disponer de medidas de seguridad menos exigentes que las organizaciones a las que prestan servicio.
Esta realidad cobra especial importancia en un entorno empresarial cada vez más interconectado, donde cualquier proveedor externo con credenciales válidas y acceso a los sistemas de una organización pasa a formar parte, en la práctica, de su perímetro de seguridad. Los ciberdelincuentes son conscientes de ello y aprovechan estas relaciones de confianza para acceder a infraestructuras que, de otro modo, resultarían mucho más difíciles de comprometer.
Tanto es así, que cuando un atacante busca infiltrarse en una gran corporación, la vía más eficiente rara vez es el ataque directo. Resulta tácticamente mucho más sencillo identificar a un proveedor secundario que gestione la facturación, mantenga los sistemas de climatización industrial, desarrolle código bajo demanda o preste soporte técnico remoto. Si ese proveedor sufre una brecha, las credenciales robadas permiten al intruso acceder a la infraestructura corporativa de manera aparentemente legítima y sin levantar sospechas en los controles tradicionales. Por eso son necesarias estrategias específicas de ciberseguridad como las que a diario desplegamos en nuestra Unidad.
La gestión del riesgo de terceros es una de estas estrategias. Lo que denominamos Third-Party Risk Management o TPRM debe convertirse, a mí juicio, en una responsabilidad estratégica y transversal de toda la organización y no un mero trámite del departamento de TI.
En una estrategia TPRM deben involucrarse de forma coordinada los Equipos de Compras y Contratación, evaluando el nivel de madurez digital de los proveedores antes de la homologación e incorporando exigencias mínimas de ciberseguridad en los pliegos. También los Departamentos Legales y Compliance deberían garantizar cláusulas contractuales con derecho a auditoría, obligaciones estrictas de reporte de incidentes y delimitación clara de responsabilidades. Por su parte, los responsables de Recursos Humanos serían responsables de promover la concienciación y gestionar el ciclo de vida de los accesos concedidos a personal externo.
Al tratarse pues de una responsabilidad compartida y transversal, parece inevitable que los Comités Ejecutivos y Consejos de Administración asuman la supervisión directa del riesgo de la cadena de valor como un pilar del gobierno corporativo y la continuidad del negocio. Máxime cuando, más allá de una precaución extra, en realidad es una exigencia legal.
La responsabilidad sobre la ciberseguridad no termina en los límites de la organización. Un incidente originado en un proveedor puede comprometer directamente sus operaciones y, en función del marco normativo aplicable, generar responsabilidades legales. Por ello, la supervisión de terceros no puede reducirse a cuestionarios que se cumplimentan una vez al año y quedan archivados hasta la siguiente revisión. Requiere un modelo de vigilancia y control continuo, sustentado en principios como Zero Trust ("nunca confiar, siempre verificar"), la microsegmentación de redes, la gestión rigurosa de los accesos, la monitorización permanente, las auditorías técnicas y las evaluaciones periódicas de madurez en ciberseguridad.
Emprender esa tarea y asumir esa responsabilidad que va más allá de nuestros límites corporativos no es fácil, y por eso la respuesta también puede estar en un tercero. En la Unidad de Ciberseguridad de Vodafone Empresas acompañamos a las empresas y administraciones públicas con una propuesta integral diseñada para proteger todo el ecosistema digital con soluciones como el CREC (Centro de Resiliencia y Excelencia en Ciberseguridad), Red Nacional de SOCs Federados, la figura del Service Security Manager (SSM) y herramientas concretas como el Análisis Forense Móvil o la Consultoría GRC.
Como suelo destacar ante las presentaciones a clientes o en eventos donde participamos, nuestra misión es convertir la ciberseguridad en parte del core de cualquier organización y que ésta llegue a todos los rincones de la misma, dentro o fuera de ella si hace falta. Porque, la ciberseguridad, es cosa de todos.
La agenda empresarial de otoño reúne importantes citas para los responsables de tecnología y comunicaciones, como Cloud Expo Europe o Madrid Tech Show. Entre los temas que estarán sobre la mesa destaca una decisión estratégica: elegir entre concentrar los sistemas en un único proveedor cloud o adoptar una estrategia multicloud híbrida. Para un comité de dirección, esta elección va mucho más allá de la eficiencia tecnológica.
La conversación ha evolucionado desde la simple migración a la nube hacia una cuestión mucho más estratégica: cómo construir una arquitectura cloud que permita aprovechar sus ventajas sin convertir esa flexibilidad en una nueva dependencia.
A primera vista, parece evidente que la nube pública ofrece escalabilidad, rapidez de despliegue y acceso inmediato a servicios avanzados. Sin embargo, concentrar toda la infraestructura en un único hiperescalador puede generar una dependencia que resulte difícil y costosa de revertir. Frente a ello, la multicloud híbrida combina recursos de diferentes proveedores y entornos cloud públicos y privados, buscando que cada carga de trabajo se ejecute allí donde resulte más adecuada desde el punto de vista técnico, económico y regulatorio. Veamos qué implica cada modelo y qué conviene valorar antes de tomar una decisión.
La Administración pública municipal tiene externalizados algunos servicios esenciales. Así, el mantenimiento informático, la recaudación tributaria, el padrón o los portales de trámites ciudadanos dependen con frecuencia de proveedores externos.
Sin embargo, la externalización de un servicio no exime a la entidad pública de sus responsabilidades en materia de ciberseguridad y protección de datos. Las administraciones deben garantizar que la información de los ciudadanos esté protegida, incluso cuando su gestión depende de terceros.
Una brecha de seguridad en los sistemas de una empresa adjudicataria puede tener consecuencias directas para la institución, desde posibles sanciones de la Agencia Española de Protección de Datos (AEPD) hasta la pérdida de confianza en los ciudadanos. Por ello, reforzar la ciberseguridad en la contratación pública resulta imprescindible.
El 21 de octubre, Día Mundial del Ahorro de Energía, ofrece una buena oportunidad para reflexionar sobre cómo nos hemos adaptado a una nueva realidad que va más allá de cuestiones puramente ambientales y, de paso, trasladar el debate energético desde la concienciación hasta la cuenta de resultados. Si por un lado la tendencia es hacia la electrificación de los procesos y el abandono progresivo de los combustibles fósiles, por otro, la movilidad y el teletrabajo han cambiado radicalmente nuestra forma de consumir la energía. Ahora que las oficinas tradicionales se utilizan menos, los patrones de consumo cambian y, para las empresas, reducir el consumo de sus inmuebles ya no consiste únicamente en sustituir luminarias o pedir a los empleados que apaguen las luces al salir. La cuestión hoy es saber cuánta energía consume realmente un edificio cuando las personas que deberían ocuparlo no están allí.
La consolidación del trabajo híbrido ha cambiado los patrones de utilización de las oficinas. Una planta puede estar prácticamente vacía un lunes, mientras otra concentra buena parte de los empleados. Las salas de reuniones tienen una utilización irregular y determinados espacios pueden permanecer horas sin ocupación. Sin embargo, muchos sistemas de climatización, iluminación y otros servicios continúan funcionando con horarios y parámetros concebidos para una oficina ocupada de forma mucho más uniforme.
Es aquí donde los edificios inteligentes dejan de ser una cuestión relacionada con la modernización o el confort y pasan a convertirse en una herramienta de gestión de costes. La combinación de sensores IoT, automatización y sistemas de gestión permite conocer qué ocurre realmente en cada espacio y adaptar el consumo a la demanda efectiva.
Como responsable de Facility Management o CFO, conviene estudiar la conveniencia de sensorizar una sede, más allá de la novedad estética o la comodidad de los empleados, para responder a dos preguntas: cuánto cuesta actualmente la energía que consumimos sin necesidad y cuánto nos costaría dejar de desperdiciarla.
Las redes corporativas necesitan adaptarse a una realidad empresarial cada vez más distribuida. Los entornos ya no son cerrados, ahora es necesario conectar usuarios, aplicaciones y dispositivos con servicios distribuidos entre centros de datos, nubes públicas y plataformas SaaS. Herramientas ya habituales y estandarizadas como Microsoft 365, Salesforce, SAP, AWS o Azure forman parte del día a día de numerosas organizaciones, mientras que el trabajo híbrido y la expansión de las empresas multiplican los puntos de acceso.
Sin embargo, esta realidad digital sigue conviviendo con arquitecturas WAN diseñadas para otras necesidades, algunas con décadas de antigüedad. Aunque la organización cuente con múltiples sedes, una parte importante del tráfico puede seguir pasando por la sede central antes de llegar a Internet o a una aplicación cloud. ¿El resultado? Aplicaciones que responden con lentitud, videoconferencias que pierden calidad, incidencias difíciles de diagnosticar y usuarios que resumen el problema con una frase bien conocida por los departamentos de IT: “el sistema va lento”.
A esto se suma la complejidad de ampliar la red. Contratar conectividad, instalar equipamiento y configurar políticas puede exigir semanas de planificación, especialmente si los cambios afectan a la infraestructura de varias oficinas.
Frente a estos retos, la arquitectura SD-WAN propone un enfoque diferente en el que no se trata simplemente de disponer de más ancho de banda, sino de conseguir que cada aplicación o usuario utilice la ruta más adecuada en cada momento.
Los dispositivos móviles son, en la actualidad, auténticas oficinas móviles. Un comercial puede consultar el CRM desde el tren, un responsable puede responder a un correo desde el móvil y un empleado puede acceder a documentos corporativos desde casa. Los smartphones y las tablets permiten trabajar desde cualquier lugar, una flexibilidad que impulsa la productividad, pero que también incrementa los activos que la empresa tiene que proteger.
Para mantener un trabajo en movilidad seguro sin renunciar a esa flexibilidad, es necesario combinar gestión y ciberdefensa: un MDM en pymes permite controlar los terminales, mientras que una solución MTD añade detección activa frente a malware, phishing y ataques de red. Juntas, refuerzan la seguridad de la empresa.
Un ordenador que no arranca, una conexión que falla justo cuando hay que enviar un presupuesto o una impresora que deja de funcionar en el peor momento. Son problemas cotidianos en muchas pymes, donde el mantenimiento informático suele quedar en segundo plano hasta que algo deja de funcionar.
A menudo, la solución es recurrir al compañero que más sabe de tecnología o llamar a un técnico externo cuando la incidencia ya está afectando al trabajo. Pero depender de soluciones improvisadas consume tiempo, genera interrupciones y puede salir caro.
Contar con un servicio profesional que se anticipe a las incidencias no es un lujo ni una cuestión de tamaño, sino una forma de reducir imprevistos, ahorrar tiempo y conseguir que la tecnología no frene el ritmo del negocio.
¿Cómo sabes si una vulnerabilidad detectada en tus sistemas supone realmente un riesgo para el negocio? Cualquier debilidad de seguridad merece atención, pero no todas tienen el mismo impacto ni exigen la misma prioridad. Distinguir unas de otras es especialmente importante en las grandes organizaciones, donde miles de activos, aplicaciones, servicios cloud y dispositivos conviven dentro de infraestructuras cada vez más complejas.
Para evaluar esa exposición existen dos herramientas clave: el análisis de vulnerabilidades y el test de intrusión o pentesting. La primera permite identificar de forma automatizada y sistemática debilidades conocidas en un amplio conjunto de activos, mientras que la segunda introduce la perspectiva del atacante, tratando de explotar esas vulnerabilidades, encadenarlas y comprobar hasta dónde podría llegar una intrusión real.
Plantear la elección como una cuestión de «análisis de vulnerabilidades o pentesting» probablemente sea un error. Más que optar por uno u otro, ambos enfoques se complementan: el análisis de vulnerabilidades aporta amplitud, al permitir identificar y comprender la superficie de ataque, mientras que el pentesting aporta profundidad, al comprobar hasta dónde puede llegar un atacante y cuál sería el impacto real de una explotación.
La ciberseguridad ya no puede abordarse únicamente como una cuestión tecnológica. Para las organizaciones que prestan servicios a las administraciones públicas o gestionan sistemas incluidos en el ámbito del Esquema Nacional de Seguridad (ENS), constituye también una cuestión de cumplimiento normativo, continuidad de negocio y confianza.
Para las empresas que trabajan con el sector público, mantener este nivel de preparación de forma continua es especialmente importante: una deficiencia no detectada a tiempo puede convertirse en una incidencia de cumplimiento, comprometer una certificación o dificultar la participación en determinados procesos de contratación pública.
La auditoría del Esquema Nacional de Seguridad debe entenderse como el punto de control dentro de un sistema de seguridad que debe estar funcionando, documentado y respaldado por evidencias durante todo el ciclo.
La Directiva NIS2 ha cambiado sustancialmente el mapa europeo de la ciberseguridad empresarial. Frente al modelo anterior, basado en buena medida en la identificación nacional de operadores de servicios esenciales, la nueva regulación amplía los sectores afectados y establece un marco común para la gestión de los riesgos de ciberseguridad y la notificación de incidentes.
Una de las principales novedades es precisamente esa ampliación del ámbito de aplicación. La NIS2 ya no se limita a determinados operadores considerados tradicionalmente críticos, sino que incorpora nuevas actividades y tipos de organizaciones de sectores esenciales para la economía y la sociedad, siempre que se cumplan los criterios establecidos en la propia directiva.
La clasificación entre Entidad Esencial y Entidad Importante tiene consecuencias relevantes en materia de supervisión, cumplimiento y responsabilidad. Y para los equipos de dirección, Legal, Compliance, CIO y CISO, hacerlo correctamente es el primer paso para transformar NIS2 de una obligación regulatoria en un marco de mejora de la resiliencia empresarial.
Por eso, la autoidentificación de las empresas bajo NIS2 debe tener en cuenta al menos cuatro variables: actividad, tamaño, criticidad y régimen nacional aplicable. Entender cómo se combinan permite determinar con mayor claridad si una organización está dentro del ámbito de aplicación y qué obligaciones le corresponden.
El Gobierno ha activado recientemente una línea de ayudas para llevar el 5G rural a zonas de más de 2.300 municipios donde hoy no llega ni el 4G. Para las pymes que desarrollan su actividad en entornos rurales, contar con una mejor conectividad puede marcar una gran diferencia en su día a día, ya que podrán trabajar con herramientas en la nube y digitalizar procesos que hasta ahora estaban condicionados por las limitaciones de la red.
La llegada de esta nueva infraestructura abre nuevas posibilidades para pequeños negocios, explotaciones agrícolas, empresas industriales y establecimientos turísticos situados fuera de los grandes núcleos urbanos. A continuación, te damos las claves de esta iniciativa y te contamos qué oportunidades puede ofrecer a tu negocio.
Somos el motor de tu futuro digital con la red 5G y el IoT más avanzados.
Innovación y co-creación
Co-creamos soluciones a medida junto a los mejores partners y expertos.
Soluciones digitales 360º
Ofrecemos un portafolio integral, desde la conectividad hasta la IA y Cloud.
Asesoramiento experto
Te guiamos con soporte profesional para asegurar la implementación y el éxito.
Preguntas frecuentes
El Ecosistema de Innovación es nuestro marco de innovación abierta y colaborativa. Está dirigido a empresas y grandes corporaciones que buscan acelerar su transformación digital, experimentar con tecnologías avanzadas (5G, IoT, IA) y desarrollar soluciones a medida para desafíos de negocio concretos, siempre de la mano de expertos y partners.
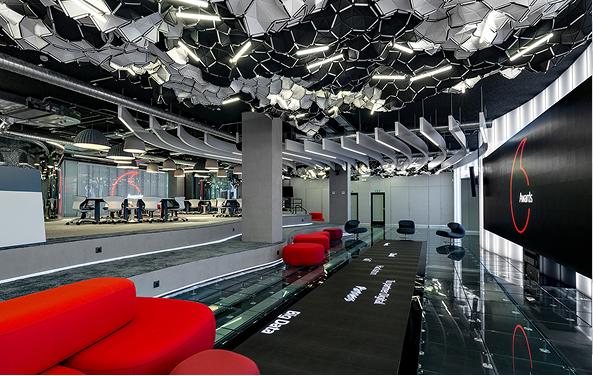
Te acompañamos desde la fase de ideación hasta la implementación. Esto se logra a través de sesiones de co-creación en espacios como el Vodafone Lab y el Hub Málaga, donde aplicamos metodologías ágiles para prototipar, validar y desplegar soluciones que tienen un impacto directo en tu eficiencia y competitividad.
Nuestros centros de innovación empresarial están equipados para experimentar con las tecnologías que están redefiniendo la industria: 5G y Edge Computing, Internet de las Cosas (IoT) aplicado a la Industria 4.0 o ciudades inteligentes, Inteligencia Artificial (IA) para la optimización de procesos, y soluciones avanzadas de Cloud y Ciberseguridad.
No es necesario. Puedes acudir con un desafío de negocio, una necesidad de eficiencia o una idea de producto. Nuestro equipo de expertos y consultores te ayudará a realizar el diagnóstico de madurez digital y a definir el caso de uso con mayor potencial de innovación empresarial y retorno de la inversión para tu compañía.
El valor reside en la colaboración. Al participar, tu empresa accede a una red de conocimiento única: la experiencia global de Vodafone, el know-how de líderes tecnológicos (partners) y la agilidad de las startups. Esto reduce el tiempo y el riesgo de la innovación en las empresas, garantizando que las soluciones sean robustas y escalables.
Sí. Nuestro enfoque es altamente sectorial. En el Vodafone Lab realizamos talleres y pruebas de concepto enfocados en las problemáticas y oportunidades específicas de cada industria, lo que asegura que las soluciones de innovación en las empresas que desarrollamos son relevantes y generan valor inmediato en tu campo de actividad.
Puedes contactar directamente con tu Account Manager habitual de Vodafone Empresas, o bien, utilizar el formulario de contacto de esta página. Nuestro equipo de innovación se pondrá en contacto contigo para entender tu reto y coordinar los primeros pasos, ya sea una sesión exploratoria o una visita a nuestro centro de innovación empresarial.