Vodafone

Saltar al contenido principal
cabecera nuestra vision

Blog Vodafone Empresas

Nuestra Visión

Artículos Nuestra Visión

Ataques de bots impulsados por inteligencia artificial
Artículo
Pymes

- Tiempo de lectura

La inteligencia artificial dispara los ataques de bots hasta dominar más de la mitad de internet

En Internet no solo interactúan personas. De hecho, gran parte del tráfico lo generan bots automatizados, cuya presencia ya supera a la de los usuarios humanos. Con la irrupción de la Inteligencia Artificial, esta tendencia se está acelerando, lo que supone también un incremento de los ataques de bots impulsados por IA.
Tecnologías duales para reforzar la ciberdefensa en España
Artículo
Administraciones Públicas

- Tiempo de lectura

España financia la ciberdefensa con nuevas ayudas a tecnologías duales

El Gobierno anunció en junio un paquete de más de 162 millones de euros en ayudas públicas para impulsar las tecnologías duales, es decir, aquellas con aplicación tanto civil como militar. La financiación estará destinada a la creación de infraestructuras de investigación, ensayo y experimentación en ámbitos tecnológicos disruptivos y estratégicos.

Estas convocatorias abren una ventana de oportunidad para reforzar las capacidades tecnológicas e industriales de España, con la participación de universidades, centros públicos de I+D, centros tecnológicos y empresas. En un escenario marcado por la creciente importancia de la ciberseguridad, la defensa y la autonomía estratégica, el desarrollo de tecnologías de doble uso adquiere especial relevancia para reducir dependencias tecnológicas y fortalecer capacidades propias.
Evitar el fraude del cambio de cuenta bancaria para desviar las nóminas
Artículo
Pymes

- Tiempo de lectura

Cómo evitar el fraude del cambio de cuenta bancaria que desvía las nóminas

Uno de los ciberataques con mayor impacto para una empresa es la alteración fraudulenta de los datos de pago de sus trabajadores. El denominado fraude del cambio de cuenta bancaria se ha convertido en una amenaza especialmente sensible para los departamentos de Recursos Humanos y administración, ya que afecta directamente a uno de los procesos más críticos de cualquier organización, como es el pago de las nóminas.

A diferencia de otros ataques, este fraude no depende necesariamente de una brecha técnica compleja. Su eficacia se basa en la manipulación de personas y procedimientos internos, por lo que prevenirlo exige combinar medidas de seguridad, protocolos claros y formación específica para detectar solicitudes sospechosas antes de tramitar cualquier cambio.
Auditoría de ciberseguridad para pymes para identificar vulnerabilidades y reforzar la protección empresarial
Artículo
Pymes

- Tiempo de lectura

Cinco momentos críticos que obligan a una pequeña empresa a revisar su seguridad

La ciberseguridad ya no es una preocupación exclusiva de las grandes compañías. En la actualidad, las pymes dependen de los sistemas digitales para trabajar, atender a sus clientes, gestionar información confidencial y mantener la continuidad de su actividad. Una vulnerabilidad puede traducirse en pérdidas económicas, interrupciones en la actividad empresarial o daños en la reputación difíciles de revertir.

Por ese motivo, saber cuándo es imprescindible realizar una auditoría de ciberseguridad para las pymes puede marcar la diferencia entre anticiparse a un incidente o tener que afrontar sus consecuencias cuando ya es demasiado tarde.
Artículo
Grandes Empresas

- Tiempo de lectura

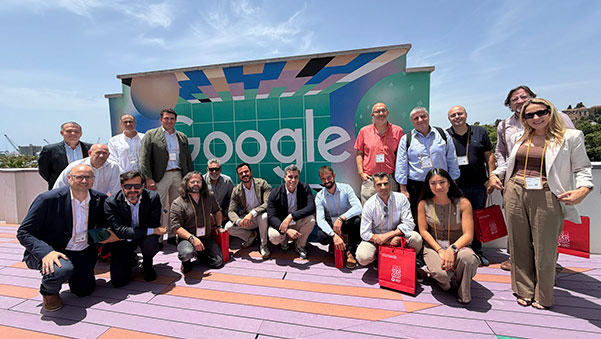
Ciberseguridad que anticipa, detecta y responde: Así fue la jornada de Vodafone Empresas y Google en Málaga

El Google Safety Engineering Center (GSEC) de Málaga fue el escenario de una exclusiva jornada organizada por Vodafone Empresas en colaboración con Google, un encuentro que reunió a responsables de grandes empresas y administraciones públicas para analizar la evolución del panorama de la ciberseguridad y conocer las tecnologías que están redefiniendo la protección frente a las amenazas digitales.

La sesión, celebrada el pasado 18 de junio, puso de manifiesto que la ciberseguridad ha dejado de ser únicamente una cuestión de protección para convertirse en una disciplina basada en la anticipación, la inteligencia y la capacidad de respuesta. A lo largo de la jornada, los asistentes pudieron conocer de primera mano cómo evolucionan las herramientas de seguridad de Google y cómo Vodafone Empresas integra estas capacidades en su Centro de Operaciones de Seguridad (SOC), combinando Google SecOps y Google Threat Intelligence para ofrecer una defensa más rápida, inteligente y eficaz frente a un entorno de amenazas cada vez más sofisticado.

El programa combinó ponencias estratégicas, demostraciones prácticas y espacios de intercambio de conocimiento, permitiendo mostrar casos de uso reales y el potencial de la inteligencia artificial aplicada a la ciberseguridad. Entre los principales temas abordados destacó la evolución hacia los denominados SOC agénticos, capaces de incorporar agentes de inteligencia artificial que automatizan el análisis y la investigación de alertas, reduciendo drásticamente los tiempos de respuesta y permitiendo que los equipos especializados centren sus esfuerzos en la estrategia y la defensa proactiva.
Artículo
Pymes

- Tiempo de lectura

Firewall + SOC: la protección 24/7 que las pequeñas empresas ya pueden tener

¿Puede una pequeña o mediana empresa ser víctima de un ciberataque? Por supuesto, y en el contexto actual no solo se trata de prevenirlo, sino también de estar preparados para detectarlo y responder antes de que afecte al negocio.

El tejido empresarial español concentra el 70% de los incidentes de ciberseguridad registrados en el país, y muchas empresas siguen confiando en soluciones de protección diseñadas para un escenario de amenazas muy diferente al actual. La combinación de un firewall robusto con un Centro de Operaciones de Seguridad (SOC) gestionado constituye una línea de defensa más completa y, gracias a los nuevos modelos de servicio, también la más accesible para pequeñas y medianas empresas.
Artículo
Pymes

- Tiempo de lectura

El 79% de las empresas ya invierte en ciberseguridad adicional para su personal en remoto

El teletrabajo es un pilar fundamental del modelo laboral actual. Cada vez más demandado por los empleados, es una de las principales medidas de conciliación.

Sin embargo, este cambio en el escenario laboral (impulsado especialmente por la pandemia) ha obligado a las empresas a replantearse sus estrategias de protección digital y a ampliar el perímetro de seguridad más allá de la oficina.

Precisamente por eso, porque los límites del perímetro ya no están claros y los trabajadores pueden conectarse desde cualquier lugar y red, las empresas están reforzando la ciberseguridad adicional para empleados en remoto, combinando tecnología, formación y nuevas políticas de protección.
Artículo
Pymes

- Tiempo de lectura

De horas a minutos: cómo reducir el MTTR (Mean Time to Respond) tras un ciberataque y proteger tu empresa

La velocidad es un factor decisivo en la ciberseguridad actual. Las empresas operan en un entorno donde las amenazas no solo evolucionan. Por este motivo, la capacidad para responder a los ciberataques con agilidad es fundamental para que el impacto sea el mínimo posible. Aquí es donde el Mean Time to Respond (MTTR), o Tiempo Medio de Respuesta, cobra un papel protagonista como indicador clave para conectar directamente la estrategia de ciberseguridad con la continuidad del negocio.
Artículo
Pymes

- Tiempo de lectura

Por qué necesitas un SIEM para conectar alertas aisladas

Imaginemos una pyme que utiliza diferentes herramientas para proteger su actividad diaria: un antivirus en los equipos, un firewall en la red, copias de seguridad, aplicaciones en la nube y un sistema de correo corporativo. Un día, el antivirus detecta un archivo sospechoso en el ordenador de un empleado. Poco después, se produce un inicio de sesión desde una ubicación poco habitual y, casi al mismo tiempo, se registra una descarga masiva de documentos desde una carpeta compartida.

Por separado, cada señal puede parecer poco relevante: un archivo bloqueado, un acceso permitido o una descarga autorizada. Sin embargo, vistas en conjunto, estas alertas pueden indicar que una cuenta ha sido comprometida y que alguien está intentando acceder a información sensible. Ahí es donde un SIEM (Security Information and Event Management) aporta valor, ya que conecta señales dispersas y ayuda a entender si hay una amenaza real detrás de varios eventos aislados.
Externalizar la ciberseguridad en grandes empresas
Artículo
Grandes Empresas

- Tiempo de lectura

El auge de la ciberseguridad externa: ¿Por qué las empresas apuestan por externalizar funciones del SOC?

Dado que los ciberataques son cada vez más frecuentes, automatizados y dirigidos, las empresas están redefiniendo sus estrategias de protección. La tendencia actual apunta hacia modelos de ciberseguridad más híbridos, en los que las empresas combinan equipos internos con proveedores especializados para reforzar la monitorización, la respuesta ante incidentes y el acceso a talento experto.
Artículo
Grandes Empresas

- Tiempo de lectura

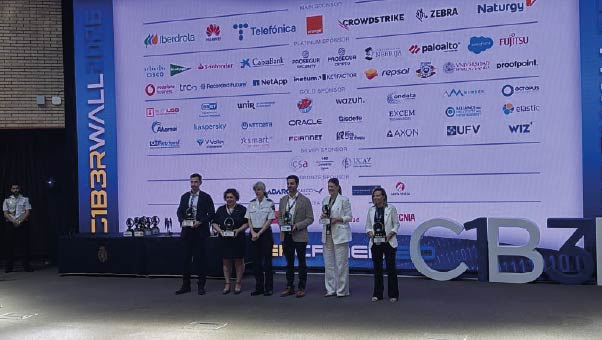
C1b3rWall 2026: Compartiendo la experiencia en ciberseguridad de Vodafone Business con la Policía Nacional

Un año más, Vodafone Business ha participado en C1b3rWall, el congreso organizado por la Policía Nacional para abordar los grandes retos de la ciberseguridad. En esta edición, el debate se ha centrado en un escenario cada vez más complejo, en el que los ciberataques no solo buscan robar información u obtener beneficios económicos, sino que también pueden formar parte de estrategias de desestabilización, influencia y conflicto híbrido.
Artículo
Administraciones Públicas

- Tiempo de lectura

Ciberseguridad en administraciones públicas: los ataques al sector público catalán se duplican en un año

Las administraciones públicas son uno de los objetivos prioritarios de los ciberdelincuentes. Tienen que hacer frente no sólo a un aumento de las amenazas, sino también a una mayor sofisticación de los ciberataques. Un ejemplo de ello lo constituyen las entidades públicas catalanas donde la Agencia de Ciberseguridad de Catalunya gestionó en 2025 un total de 6.544 ciberincidentes dentro del sector público de la región. Este dato representa un repunte del 94% en comparación con el informe del año anterior, lo que consolida una tendencia de crecimiento en el volumen de ciberamenazas. En paralelo, las infraestructuras de monitorización de la Agència detectaron más de 9.100 millones de intentos de ataque, un 32% más que en 2024.
Artículo
Pymes

- Tiempo de lectura

Guía rápida: ¿Qué analiza una auditoría de ciberseguridad en una pyme?

La auditoría de ciberseguridad se ha convertido en una herramienta clave para que las pequeñas y medianas empresas refuercen la protección de sus sistemas y tengan una visión más completa de su entorno digital. Los ciberataques ya no solo afectan a las grandes corporaciones, las pymes necesitan identificar con precisión sus puntos débiles antes de que puedan ser aprovechados por un atacante.

Lejos de ser un examen punitivo, la auditoría funciona como un chequeo preventivo que permite detectar vulnerabilidades, optimizar la seguridad de la infraestructura tecnológica y reforzar la resiliencia digital de la empresa.

Además, el aumento del ransomware dirigido específicamente a pequeñas empresas ha convertido este tipo de evaluaciones en una medida estratégica para minimizar interrupciones, proteger la información crítica y garantizar la continuidad del negocio.

Las pymes gestionan cada vez más información y servicios conectados, contar con una evaluación periódica facilita la detección de áreas de mejora, el fortalecimiento de la resiliencia digital y el avance hacia un entorno tecnológico más seguro. Además, ayuda a garantizar la continuidad operativa y a reforzar la confianza en todos los procesos de la empresa.
Proveedores de ciberseguridad
Artículo
Grandes Empresas

- Tiempo de lectura

Lo que el 95% de las empresas exige a sus proveedores de ciberseguridad

A medida que la ciberseguridad gana protagonismo en las estrategias corporativas, las empresas se vuelven más exigentes con sus proveedores especializados en ciberseguridad.

Este aumento de la exigencia ha evidenciado una relación más compleja de lo previsto. Un estudio para Sophos de la firma de investigación Vanson Bourne revela una desconexión profunda entre la confianza que las organizaciones depositan en sus proveedores y el valor real que perciben de esa relación.

De hecho, solo el 5% de los responsables de TI afirma confiar plenamente en sus proveedores de ciberseguridad, una cifra que confirma hasta qué punto la relación cliente-proveedor se ha tensionado por la falta de transparencia, resultados verificables y acompañamiento estratégico.
Artículo
Grandes Empresas

- Tiempo de lectura

Soberanía de datos en España: guía para cumplir con la Data Act en mayo de 2026

La digitalización de la economía ha convertido el dato en el activo más valioso de cualquier organización. Lo que antes era un recurso complementario se ha transformado en un elemento estratégico para competir, innovar y tomar decisiones de negocio. Lo mismo sea Big Data cuantitativo que microdata cualitativo, este cambio de paradigma redefine la definición de modelos de negocio y el concepto de competitividad empresarial. Partiendo del dato generado, quien mejor lo controla, explota y protege su información camina un paso por delante.

Pero ese uso generalizado del dato da lugar a nuevos marcos regulatorios como la Data Act o Reglamento (UE) 2023/2854, que introduce una obligación clara para mayo de 2026. En ese momento, las empresas deberán garantizar el control total sobre sus datos. Esto implica no solo acceso, sino también capacidad real de uso, transferencia y gobernanza. La llamada ley de datos marca así un punto de inflexión en la soberanía de datos, trasladando el poder desde los proveedores tecnológicos hacia las organizaciones usuarias. Si pensabas que en cuestión de datos protegidos bastaba con las directrices RGPD, ahora el escenario regulatorio es mucho más amplio y exigente.