Vodafone

Saltar al contenido principal
cabecera nuestra vision

Blog Vodafone Empresas

Nuestra Visión

Artículos Nuestra Visión

Multicloud híbrida frente a proveedor único
Artículo
Grandes Empresas

- Tiempo de lectura

Multicloud híbrida vs. proveedor único: cómo evitar el riesgo de bloqueo y controlar los costes imprevistos

La agenda empresarial de otoño reúne importantes citas para los responsables de tecnología y comunicaciones, como Cloud Expo Europe o Madrid Tech Show. Entre los temas que estarán sobre la mesa destaca una decisión estratégica: elegir entre concentrar los sistemas en un único proveedor cloud o adoptar una estrategia multicloud híbrida. Para un comité de dirección, esta elección va mucho más allá de la eficiencia tecnológica.

La conversación ha evolucionado desde la simple migración a la nube hacia una cuestión mucho más estratégica: cómo construir una arquitectura cloud que permita aprovechar sus ventajas sin convertir esa flexibilidad en una nueva dependencia.

A primera vista, parece evidente que la nube pública ofrece escalabilidad, rapidez de despliegue y acceso inmediato a servicios avanzados. Sin embargo, concentrar toda la infraestructura en un único hiperescalador puede generar una dependencia que resulte difícil y costosa de revertir. Frente a ello, la multicloud híbrida combina recursos de diferentes proveedores y entornos cloud públicos y privados, buscando que cada carga de trabajo se ejecute allí donde resulte más adecuada desde el punto de vista técnico, económico y regulatorio. Veamos qué implica cada modelo y qué conviene valorar antes de tomar una decisión.
Ciberseguridad en la contratación pública y requisitos en los pliegos
Artículo
Administraciones Públicas

- Tiempo de lectura

Ciberseguridad en la contratación pública: qué exigencias técnicas incluir en los pliegos para evitar brechas por terceros

La Administración pública municipal tiene externalizados algunos servicios esenciales. Así, el mantenimiento informático, la recaudación tributaria, el padrón o los portales de trámites ciudadanos dependen con frecuencia de proveedores externos.

Sin embargo, la externalización de un servicio no exime a la entidad pública de sus responsabilidades en materia de ciberseguridad y protección de datos. Las administraciones deben garantizar que la información de los ciudadanos esté protegida, incluso cuando su gestión depende de terceros.

Una brecha de seguridad en los sistemas de una empresa adjudicataria puede tener consecuencias directas para la institución, desde posibles sanciones de la Agencia Española de Protección de Datos (AEPD) hasta la pérdida de confianza en los ciudadanos. Por ello, reforzar la ciberseguridad en la contratación pública resulta imprescindible.
Edificios inteligentes para mejorar la eficiencia energética
Artículo
Grandes Empresas

- Tiempo de lectura

Edificios inteligentes: cómo calcular si a tu empresa le compensa sensorizar sus sedes para reducir la factura eléctrica

El 21 de octubre, Día Mundial del Ahorro de Energía, ofrece una buena oportunidad para reflexionar sobre cómo nos hemos adaptado a una nueva realidad que va más allá de cuestiones puramente ambientales y, de paso, trasladar el debate energético desde la concienciación hasta la cuenta de resultados. Si por un lado la tendencia es hacia la electrificación de los procesos y el abandono progresivo de los combustibles fósiles, por otro, la movilidad y el teletrabajo han cambiado radicalmente nuestra forma de consumir la energía. Ahora que las oficinas tradicionales se utilizan menos, los patrones de consumo cambian y, para las empresas, reducir el consumo de sus inmuebles ya no consiste únicamente en sustituir luminarias o pedir a los empleados que apaguen las luces al salir. La cuestión hoy es saber cuánta energía consume realmente un edificio cuando las personas que deberían ocuparlo no están allí.

La consolidación del trabajo híbrido ha cambiado los patrones de utilización de las oficinas. Una planta puede estar prácticamente vacía un lunes, mientras otra concentra buena parte de los empleados. Las salas de reuniones tienen una utilización irregular y determinados espacios pueden permanecer horas sin ocupación. Sin embargo, muchos sistemas de climatización, iluminación y otros servicios continúan funcionando con horarios y parámetros concebidos para una oficina ocupada de forma mucho más uniforme.

Es aquí donde los edificios inteligentes dejan de ser una cuestión relacionada con la modernización o el confort y pasan a convertirse en una herramienta de gestión de costes. La combinación de sensores IoT, automatización y sistemas de gestión permite conocer qué ocurre realmente en cada espacio y adaptar el consumo a la demanda efectiva.

Como responsable de Facility Management o CFO, conviene estudiar la conveniencia de sensorizar una sede, más allá de la novedad estética o la comodidad de los empleados, para responder a dos preguntas: cuánto cuesta actualmente la energía que consumimos sin necesidad y cuánto nos costaría dejar de desperdiciarla.
Arquitectura SD-WAN para redes empresariales multisede
Artículo
Grandes Empresas

- Tiempo de lectura

Arquitectura SD-WAN en empresas: cómo transforma la red multisede y cuándo compensa implementarla

Las redes corporativas necesitan adaptarse a una realidad empresarial cada vez más distribuida. Los entornos ya no son cerrados, ahora es necesario conectar usuarios, aplicaciones y dispositivos con servicios distribuidos entre centros de datos, nubes públicas y plataformas SaaS. Herramientas ya habituales y estandarizadas como Microsoft 365, Salesforce, SAP, AWS o Azure forman parte del día a día de numerosas organizaciones, mientras que el trabajo híbrido y la expansión de las empresas multiplican los puntos de acceso.

Sin embargo, esta realidad digital sigue conviviendo con arquitecturas WAN diseñadas para otras necesidades, algunas con décadas de antigüedad. Aunque la organización cuente con múltiples sedes, una parte importante del tráfico puede seguir pasando por la sede central antes de llegar a Internet o a una aplicación cloud. ¿El resultado? Aplicaciones que responden con lentitud, videoconferencias que pierden calidad, incidencias difíciles de diagnosticar y usuarios que resumen el problema con una frase bien conocida por los departamentos de IT: “el sistema va lento”.

A esto se suma la complejidad de ampliar la red. Contratar conectividad, instalar equipamiento y configurar políticas puede exigir semanas de planificación, especialmente si los cambios afectan a la infraestructura de varias oficinas.

Frente a estos retos, la arquitectura SD-WAN propone un enfoque diferente en el que no se trata simplemente de disponer de más ancho de banda, sino de conseguir que cada aplicación o usuario utilice la ruta más adecuada en cada momento.
Gestión y seguridad de dispositivos móviles con MDM y MTD
Artículo
Pymes

- Tiempo de lectura

Trabajo en movilidad seguro: por qué tu empresa necesita un MDM y protección avanzada (MTD)

Los dispositivos móviles son, en la actualidad, auténticas oficinas móviles. Un comercial puede consultar el CRM desde el tren, un responsable puede responder a un correo desde el móvil y un empleado puede acceder a documentos corporativos desde casa. Los smartphones y las tablets permiten trabajar desde cualquier lugar, una flexibilidad que impulsa la productividad, pero que también incrementa los activos que la empresa tiene que proteger.

Para mantener un trabajo en movilidad seguro sin renunciar a esa flexibilidad, es necesario combinar gestión y ciberdefensa: un MDM en pymes permite controlar los terminales, mientras que una solución MTD añade detección activa frente a malware, phishing y ataques de red. Juntas, refuerzan la seguridad de la empresa.
Soporte y mantenimiento informático para pymes
Artículo
Pymes

- Tiempo de lectura

Mantenimiento informático para pymes: qué servicios básicos debes exigir para olvidarte de los problemas técnicos

Un ordenador que no arranca, una conexión que falla justo cuando hay que enviar un presupuesto o una impresora que deja de funcionar en el peor momento. Son problemas cotidianos en muchas pymes, donde el mantenimiento informático suele quedar en segundo plano hasta que algo deja de funcionar.

A menudo, la solución es recurrir al compañero que más sabe de tecnología o llamar a un técnico externo cuando la incidencia ya está afectando al trabajo. Pero depender de soluciones improvisadas consume tiempo, genera interrupciones y puede salir caro.

Contar con un servicio profesional que se anticipe a las incidencias no es un lujo ni una cuestión de tamaño, sino una forma de reducir imprevistos, ahorrar tiempo y conseguir que la tecnología no frene el ritmo del negocio.
Comparativa entre test de intrusión y análisis de vulnerabilidades en empresas
Artículo
Grandes Empresas

- Tiempo de lectura

Test de intrusión (pentesting) vs. análisis de vulnerabilidades: qué auditoría de seguridad necesita realmente tu empresa

Por Iván Portillo
¿Cómo sabes si una vulnerabilidad detectada en tus sistemas supone realmente un riesgo para el negocio? Cualquier debilidad de seguridad merece atención, pero no todas tienen el mismo impacto ni exigen la misma prioridad. Distinguir unas de otras es especialmente importante en las grandes organizaciones, donde miles de activos, aplicaciones, servicios cloud y dispositivos conviven dentro de infraestructuras cada vez más complejas.

Para evaluar esa exposición existen dos herramientas clave: el análisis de vulnerabilidades y el test de intrusión o pentesting. La primera permite identificar de forma automatizada y sistemática debilidades conocidas en un amplio conjunto de activos, mientras que la segunda introduce la perspectiva del atacante, tratando de explotar esas vulnerabilidades, encadenarlas y comprobar hasta dónde podría llegar una intrusión real.

Plantear la elección como una cuestión de «análisis de vulnerabilidades o pentesting» probablemente sea un error. Más que optar por uno u otro, ambos enfoques se complementan: el análisis de vulnerabilidades aporta amplitud, al permitir identificar y comprender la superficie de ataque, mientras que el pentesting aporta profundidad, al comprobar hasta dónde puede llegar un atacante y cuál sería el impacto real de una explotación.
Preparación de la auditoría del Esquema Nacional de Seguridad en grandes empresas
Artículo
Grandes Empresas

- Tiempo de lectura

Garantía de confianza ciudadana: preparación técnica de la auditoría del Esquema Nacional de Seguridad (ENS)

La ciberseguridad ya no puede abordarse únicamente como una cuestión tecnológica. Para las organizaciones que prestan servicios a las administraciones públicas o gestionan sistemas incluidos en el ámbito del Esquema Nacional de Seguridad (ENS), constituye también una cuestión de cumplimiento normativo, continuidad de negocio y confianza.

Para las empresas que trabajan con el sector público, mantener este nivel de preparación de forma continua es especialmente importante: una deficiencia no detectada a tiempo puede convertirse en una incidencia de cumplimiento, comprometer una certificación o dificultar la participación en determinados procesos de contratación pública.

La auditoría del Esquema Nacional de Seguridad debe entenderse como el punto de control dentro de un sistema de seguridad que debe estar funcionando, documentado y respaldado por evidencias durante todo el ciclo.
Directiva NIS2: entidades esenciales e importantes
Artículo
Grandes Empresas

- Tiempo de lectura

Directiva NIS2: ¿Es tu empresa una entidad esencial o importante? Guía de autoidentificación

La Directiva NIS2 ha cambiado sustancialmente el mapa europeo de la ciberseguridad empresarial. Frente al modelo anterior, basado en buena medida en la identificación nacional de operadores de servicios esenciales, la nueva regulación amplía los sectores afectados y establece un marco común para la gestión de los riesgos de ciberseguridad y la notificación de incidentes.

Una de las principales novedades es precisamente esa ampliación del ámbito de aplicación. La NIS2 ya no se limita a determinados operadores considerados tradicionalmente críticos, sino que incorpora nuevas actividades y tipos de organizaciones de sectores esenciales para la economía y la sociedad, siempre que se cumplan los criterios establecidos en la propia directiva.

La clasificación entre Entidad Esencial y Entidad Importante tiene consecuencias relevantes en materia de supervisión, cumplimiento y responsabilidad. Y para los equipos de dirección, Legal, Compliance, CIO y CISO, hacerlo correctamente es el primer paso para transformar NIS2 de una obligación regulatoria en un marco de mejora de la resiliencia empresarial.

Por eso, la autoidentificación de las empresas bajo NIS2 debe tener en cuenta al menos cuatro variables: actividad, tamaño, criticidad y régimen nacional aplicable. Entender cómo se combinan permite determinar con mayor claridad si una organización está dentro del ámbito de aplicación y qué obligaciones le corresponden.
5G rural para impulsar la digitalización de las pymes
Artículo
Pymes

- Tiempo de lectura

El Gobierno invierte 17,9 millones en 5G rural: cómo aprovechar esta red para tu pyme

El Gobierno ha activado recientemente una línea de ayudas para llevar el 5G rural a zonas de más de 2.300 municipios donde hoy no llega ni el 4G. Para las pymes que desarrollan su actividad en entornos rurales, contar con una mejor conectividad puede marcar una gran diferencia en su día a día, ya que podrán trabajar con herramientas en la nube y digitalizar procesos que hasta ahora estaban condicionados por las limitaciones de la red.

La llegada de esta nueva infraestructura abre nuevas posibilidades para pequeños negocios, explotaciones agrícolas, empresas industriales y establecimientos turísticos situados fuera de los grandes núcleos urbanos. A continuación, te damos las claves de esta iniciativa y te contamos qué oportunidades puede ofrecer a tu negocio.
Protección frente al smishing y la suplantación de marca en comunicaciones SMS
Artículo
Grandes Empresas

- Tiempo de lectura

Smishing y suplantación de marca: claves del nuevo Registro de ALIAS de la CNMC para blindar tus comunicaciones corporativas

El SMS es uno de los canales de comunicación más utilizados por las empresas para contactar directamente con sus clientes. Sin embargo, su uso malicioso por parte de terceros para suplantar la identidad del remitente está poniendo en riesgo una relación que debería ser sinónimo de confianza. El problema afecta tanto a los usuarios, que pueden convertirse en víctimas de fraude, como a las empresas suplantadas, que se enfrentan a una pérdida de confianza en el canal y a posibles consecuencias reputacionales e incluso legales.

Es lo que ocurre con el smishing: mensajes aparentemente enviados por un banco, una compañía de transporte, una plataforma de comercio electrónico o una Administración Pública pueden utilizar como remitente exactamente el mismo nombre que una entidad legítima, haciendo mucho más difícil detectar el engaño.

No existe un registro único a nivel global o nacional que recoja todos los ataques de este tipo, aunque sí estadísticas asociadas al phishing y a otros fraudes que utilizan estos canales. Según APWG (Anti-Phishing Working Group), el phishing a través de redes sociales y SMS aumentó del 15,4% al 17,3% intertrimestral en el cuarto trimestre de 2025. Según el informe DBIR de Verizon de 2026, las tasas de clics exitosos en vectores centrados en dispositivos móviles fueron un 40 % superiores a las del correo electrónico en las simulaciones de phishing. Por su parte, ENISA analizó 488 incidentes financieros europeos y descubrió que los bancos se vieron afectados en el 46% de los incidentes observados. Y son solo algunos datos que ayudan a dimensionar el problema, teniendo en cuenta, además, que muchos intentos de fraude no llegan a declararse.

Así las cosas, el identificador del remitente se ha convertido en un elemento crítico de seguridad. La respuesta regulatoria en España ha sido la creación del Registro de Alias de la CNMC, previsto por la Orden TDF/149/2025 y desarrollado mediante la Circular 1/2026 de la Comisión Nacional de los Mercados y la Competencia.

Para las empresas hay, además, una cuestión especialmente importante: el nuevo sistema no afecta únicamente a los ciberdelincuentes. También cambia las reglas de funcionamiento de las comunicaciones legítimas. Desde el 15 de septiembre de 2026, los operadores deben bloquear los SMS, MMS y RCS identificados mediante alias que no estén inscritos o que no procedan de proveedores habilitados.

Por tanto, para una compañía, disponer de un remitente correctamente registrado ya no es únicamente una cuestión de protección de marca, sino también una cuestión de continuidad operativa.
Vodafone Lab Café sobre inteligencia artificial para empresas
Podcast
Grandes Empresas

- Tiempo de lectura

#VideoPodcast: Vodafone Lab Café, construyendo el futuro con la IA

La inteligencia artificial está cambiando ya la forma en la que trabajamos, creamos empresas y resolvemos problemas. Su velocidad de desarrollo y adopción es tal que muchas de las posibilidades que hasta hace poco parecían futuras ya forman parte del presente. Por eso, más allá de las grandes promesas y de la velocidad con la que aparecen nuevos modelos y herramientas, la verdadera cuestión para las organizaciones es cómo convertir esta tecnología en una oportunidad real.

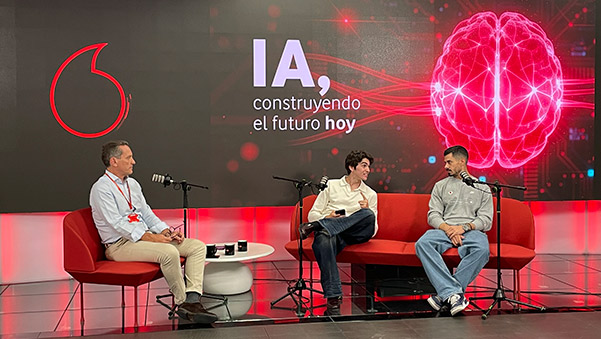
En esta nueva edición de Vodafone Lab Café, damos un paso más y abordamos cómo aprovechar la IA en las empresas y emprender con ella, en una conversación en la que innovación, talento, formación y criterio se convierten en las claves para aprovechar todo el potencial de esta tecnología.

Carlos Becker, Director de Marketing y Desarrollo de Negocio en Vodafone Business, conversa con Anás Andaloussi, emprendedor, experto en IA y CEO de UDIA, y Pablo Soto, Director de Innovación e IA de Vodafone Business, sobre algunas de las cuestiones que más preocupan actualmente a empresas y profesionales: ¿destruirá la IA más empleos de los que creará? ¿Es realmente una tecnología cara? ¿Cómo empezar un proyecto de IA? ¿Qué papel deben desempeñar las personas? ¿Y cómo incorporar la gobernanza y el conocimiento colectivo a la estrategia de una organización? Te invitamos a ver el videopodcast completo, pero mientras, te hacemos un resumen de lo más destacado.
Digitalización de la atención ciudadana y gestión de llamadas 010, 092 y 080
Artículo
Administraciones Públicas

- Tiempo de lectura

Digitalización de la atención ciudadana: cómo optimizar la gestión de llamadas a servicios clave (010, 092, 080)

La atención telefónica sigue siendo para muchos usuarios la puerta de entrada a los servicios públicos. Permite resolver dudas, realizar gestiones, comunicar incidencias o solicitar asistencia ante una emergencia. Pero no todas las llamadas tienen la misma urgencia ni pueden gestionarse de la misma forma.

Los modelos basados en centralitas aisladas y procesos manuales tienen dificultades para absorber los picos de demanda, priorizar las comunicaciones más críticas y conectar la atención telefónica con los sistemas internos de las administraciones públicas. Por eso, la optimización de llamadas 010, 092 y 080 se ha convertido en una pieza importante de la digitalización de la atención ciudadana.
Calendario VeriFactu 2026-2027 para pymes
Artículo
Pymes

- Tiempo de lectura

Calendario definitivo VeriFactu 2026-2027: lo que tu pyme debe saber

Tras el aplazamiento aprobado por el Gobierno en diciembre del pasado año, el calendario Verifactu 2026-2027 entra en su fase decisiva. Las empresas sujetas al Impuesto sobre Sociedades deberán tener adaptados sus sistemas de facturación antes del 1 de enero de 2027, mientras que para el resto de obligados el plazo se extiende hasta el 1 de julio.

Para las pymes, 2026 se convierte así en un año clave para revisar herramientas y procesos y comprobar que su software cumple los nuevos requisitos de los Sistemas Informáticos de Facturación establecidos por la AEAT. Anticiparse permitirá afrontar el cambio con margen y evitar problemas cuando llegue la fecha límite.
Punto de Información Único (PIU) y despliegue de redes de alta capacidad
Artículo
Grandes Empresas

- Tiempo de lectura

El nuevo Punto de Información Único (PIU): Cómo la digitalización acelerará el despliegue de redes de alta capacidad

El Punto de Información Único (PIU) está llamado a convertirse en una de las principales herramientas para conectar mejor las infraestructuras, acelerar los proyectos y facilitar el despliegue de redes de alta capacidad que serán clave para la economía digital de los próximos años. La iniciativa responde a un nuevo marco regulatorio europeo que busca facilitar y hacer más eficiente el despliegue de estas redes.

Nuestro país ha desplegado una de las infraestructuras de conectividad más avanzadas de Europa. La extensión de la fibra óptica y el rápido crecimiento de las redes 5G han situado a España en una posición privilegiada. Ahora, el reto de la conectividad ya no consiste únicamente en construir más redes, sino en desplegarlas de forma más rápida, eficiente y sostenible. Para lograrlo será esencial el Punto de Información Único PIU, una plataforma digital destinada a centralizar información sobre infraestructuras físicas, obras civiles, permisos y procedimientos administrativos relacionados con el despliegue de redes de comunicaciones electrónicas.

Su objetivo es sencillo, aunque su impacto puede ser complejo: que antes de abrir una zanja para desplegar una nueva red, sea posible saber qué infraestructuras ya existen y si pueden utilizarse. Vamos a profundizar un poco en cómo puede condicionar el desarrollo de las infraestructuras críticas en los próximos años.