05 de noviembre de 2026 - Tiempo de lectura 6 min
Qué hacer si falla un disco duro o tu empresa sufre un ataque de ransomware
Uno de los peores escenarios a los que puede enfrentarse una pyme es ver paralizados procesos esenciales como la facturación, la contabilidad, los presupuestos o la atención al cliente. Y todo ello es lo que puede ocurrir si un empleado, al encender su ordenador, se encuentra con una petición de rescate en la pantalla o descubre que el disco duro no responde.
Tanto si se trata de una avería del hardware como de un ataque de ransomware, la actividad de la empresa puede quedar paralizada si no se dispone de un protocolo de respuesta rápida. Por este motivo, es importante contar con un servicio de soporte informático especializado que ayude a resolver la incidencia y recuperar la actividad cuanto antes.
Avería física vs. Ransomware: diagnóstico rápido para no empeorar la situación
Al no contar con un servicio de soporte informático, muchas empresas pueden tener dificultades para identificar el origen de una incidencia que impide utilizar un equipo o acceder a la información. Distinguir entre una avería física y un posible ataque de ransomware es fundamental para adoptar las medidas adecuadas desde el primer momento y evitar que la situación empeore. Veamos cuáles son las señales más habituales en ambos casos:
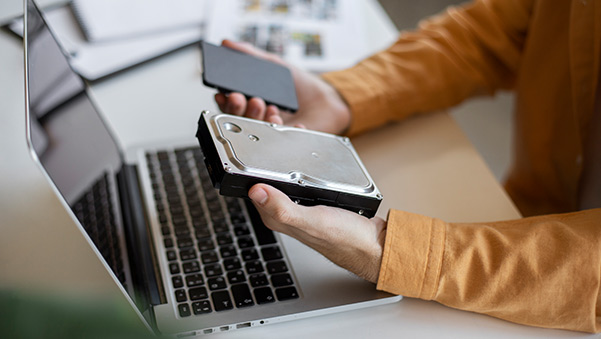
- Los fallos de hardware muestran señales que pueden indicar un problema físico como ruidos metálicos o clics repetitivos, el ordenador no reconoce el disco duro al arrancar, olor a quemado o sobrecalentamiento del equipo y reinicios en bucle.
- Las infecciones por ransomware presentan otras señales como la aparición de archivos con extensiones desconocidas, notas de extorsión que exigen un pago para recuperar los datos o la imposibilidad de abrir determinados archivos.
En numerosas ocasiones, las pymes intentan solucionar estos problemas con herramientas gratuitas descargadas de internet, lo que puede añadir nuevos riesgos a la situación: en el caso de discos dañados físicamente, algunas operaciones de recuperación pueden agravar los daños o sobrescribir información recuperable, mientras que, en el caso de un posible ataque de ransomware,
una intervención inadecuada puede alterar evidencias digitales y dificultar la investigación y recuperación de la información.
Protocolo de contención inmediata: qué hacer (y qué evitar) en los primeros minutos
Cuando se detecta una incidencia, los primeros minutos son vitales para limitar el alcance de los daños. Es en ese mismo instante cuando es fundamental ejecutar una serie de acciones para evitar que el problema se agrave o, en caso de ciberataque, se extienda a otros puestos de trabajo:
- Aislamiento inmediato de la red: es la primera medida de contención ante una posible infección por ransomware. Para ello hay que desconectar el cable Ethernet y apagar las conexiones Wi-Fi del equipo afectado. De esta forma se reduce el riesgo de propagación hacia los servidores centrales y otros equipos conectados.
- No forzar el encendido del equipo si se escuchan ruidos extraños o se sospecha de un fallo mecánico. Es importante apagarlo y evitar nuevos intentos de arranque, ya que, en los discos duros mecánicos, un cabezal dañado podría deteriorar los platos y dificultar la recuperación de los datos.
- No pagar el rescate: tanto la Policía Nacional, como la Guardia Civil y el INCIBE desaconsejan ceder al chantaje ya que el pago no garantiza la recuperación de los archivos ni impide que los ciberdelincuentes vuelvan a exigir dinero.
- Notificación inmediata al responsable de IT o ciberseguridad: ante cualquier indicio de ransomware, es fundamental comunicar la incidencia al equipo técnico o servicio de seguridad responsable. Su intervención permitirá evaluar el alcance del ataque, identificar otros sistemas potencialmente afectados y coordinar las acciones de contención y recuperación, evitando actuaciones individuales que puedan dificultar la investigación.
- Preservación de evidencias: hay que evitar el formateo de los discos o la reinstalación del sistema operativo antes de que un perito o un técnico especializado analice el origen de la incidencia. También conviene conservar los mensajes de rescate y cualquier otra información que pueda ayudar a investigar el ataque.
Recuperación del sistema y continuidad del negocio: la regla del backup
La recuperación operativa debe basarse en las copias de seguridad y no en el dispositivo afectado. Contar con un sistema de copias de seguridad robusto e independiente de la máquina afectada permite que la actividad de la pyme pueda continuar. En este sentido, la estrategia 3-2-1 es una de las prácticas más recomendadas y consta de los siguientes puntos:
- Tener tres copias de los datos: manteniendo el archivo original y dos copias de respaldo actualizadas según la periodicidad establecida.
- Contar con dos soportes diferentes: guardar la información en tecnologías distintas, como discos externos y servidores.
- Una copia siempre fuera de la empresa: almacenar una copia en la nube o en una ubicación física remota, preferiblemente aislada de la red o protegida frente a modificaciones no autorizadas.
Asimismo, es recomendable reforzar la protección de las copias de seguridad mediante mecanismos de inmutabilidad y
realizar pruebas periódicas de restauración para comprobar que la información puede recuperarse cuando sea necesario.
Es importante que antes de la restauración, se verifique que las copias de seguridad no están comprometidas y que se ha contenido la amenaza que originó el incidente. De lo contrario, podría producirse una nueva infección y volver a comprometer los sistemas de la empresa.
Es importante recordar que un ataque de ransomware no siempre se limita al cifrado de archivos. En determinados casos, también se sustrae información confidencial y se amenaza con publicarla si no se paga un rescate. Por esto, además de recuperar los sistemas, resulta necesario
investigar el alcance del incidente y determinar si se ha producido una posible filtración de datos.
Además, si el incidente afecta a datos personales de clientes, empleados o proveedores, la empresa debe
evaluar si se ha producido una brecha de seguridad que deba notificarse a la Agencia Española de Protección de Datos (AEPD). Cuando exista un riesgo para los derechos y libertades de las personas afectadas, la notificación a la autoridad de protección de datos competente deberá realizarse sin dilación indebida y, como máximo,
en un plazo de 72 horas desde que se tenga constancia de la brecha. Si el riesgo es alto, también podría ser necesario comunicar el incidente a las personas afectadas.
Asistencia técnica especializada ante averías y ciberataques
Vistas las consecuencias, parece claro que ninguna pyme debería afrontar una avería del hardware o un ciberataque en solitario. Contar con una asistencia especializada como el Soporte IT de Vodafone Empresas permite a las pymes disponer de apoyo técnico para resolver incidencias de hardware y software y reducir el impacto de los problemas informáticos sobre su actividad.
Este servicio de soporte informático para pymes ofrece asistencia técnica multicanal 24/7, y se adapta a las necesidades de cada negocio. Asimismo, incluye mantenimiento preventivo de equipos y resolución remota o presencial de incidencias de hardware y de software. Contar con un equipo de especialistas puede ayudar a reducir los tiempos de inactividad (downtime) y permite que los empleados se centren en su trabajo, sin tener que afrontar por su cuenta problemas informáticos complejos que escapan a sus competencias.
En el caso de incidentes de ciberseguridad, como un ataque de ransomware, puede ser necesaria además la intervención de equipos especializados en seguridad para investigar el origen del ataque, contener la amenaza y coordinar una recuperación segura de los sistemas afectados.
La preparación previa determina si tu pyme sobrevive o se detiene
Cuando un disco duro falla o un ransomware bloquea el acceso a la información, el problema no se limita a la incidencia técnica. Lo que realmente está en juego es la capacidad de la empresa para seguir operando con normalidad y recuperar su actividad en el menor tiempo posible.
Por eso, la mejor respuesta empieza antes de que se produzca el incidente. Contar con copias de seguridad fiables, procedimientos claros y apoyo especializado ayuda a reducir el impacto de cualquier avería o ciberataque. En un entorno cada vez más digital, la preparación es la mejor garantía para proteger la información y asegurar la continuidad del negocio.