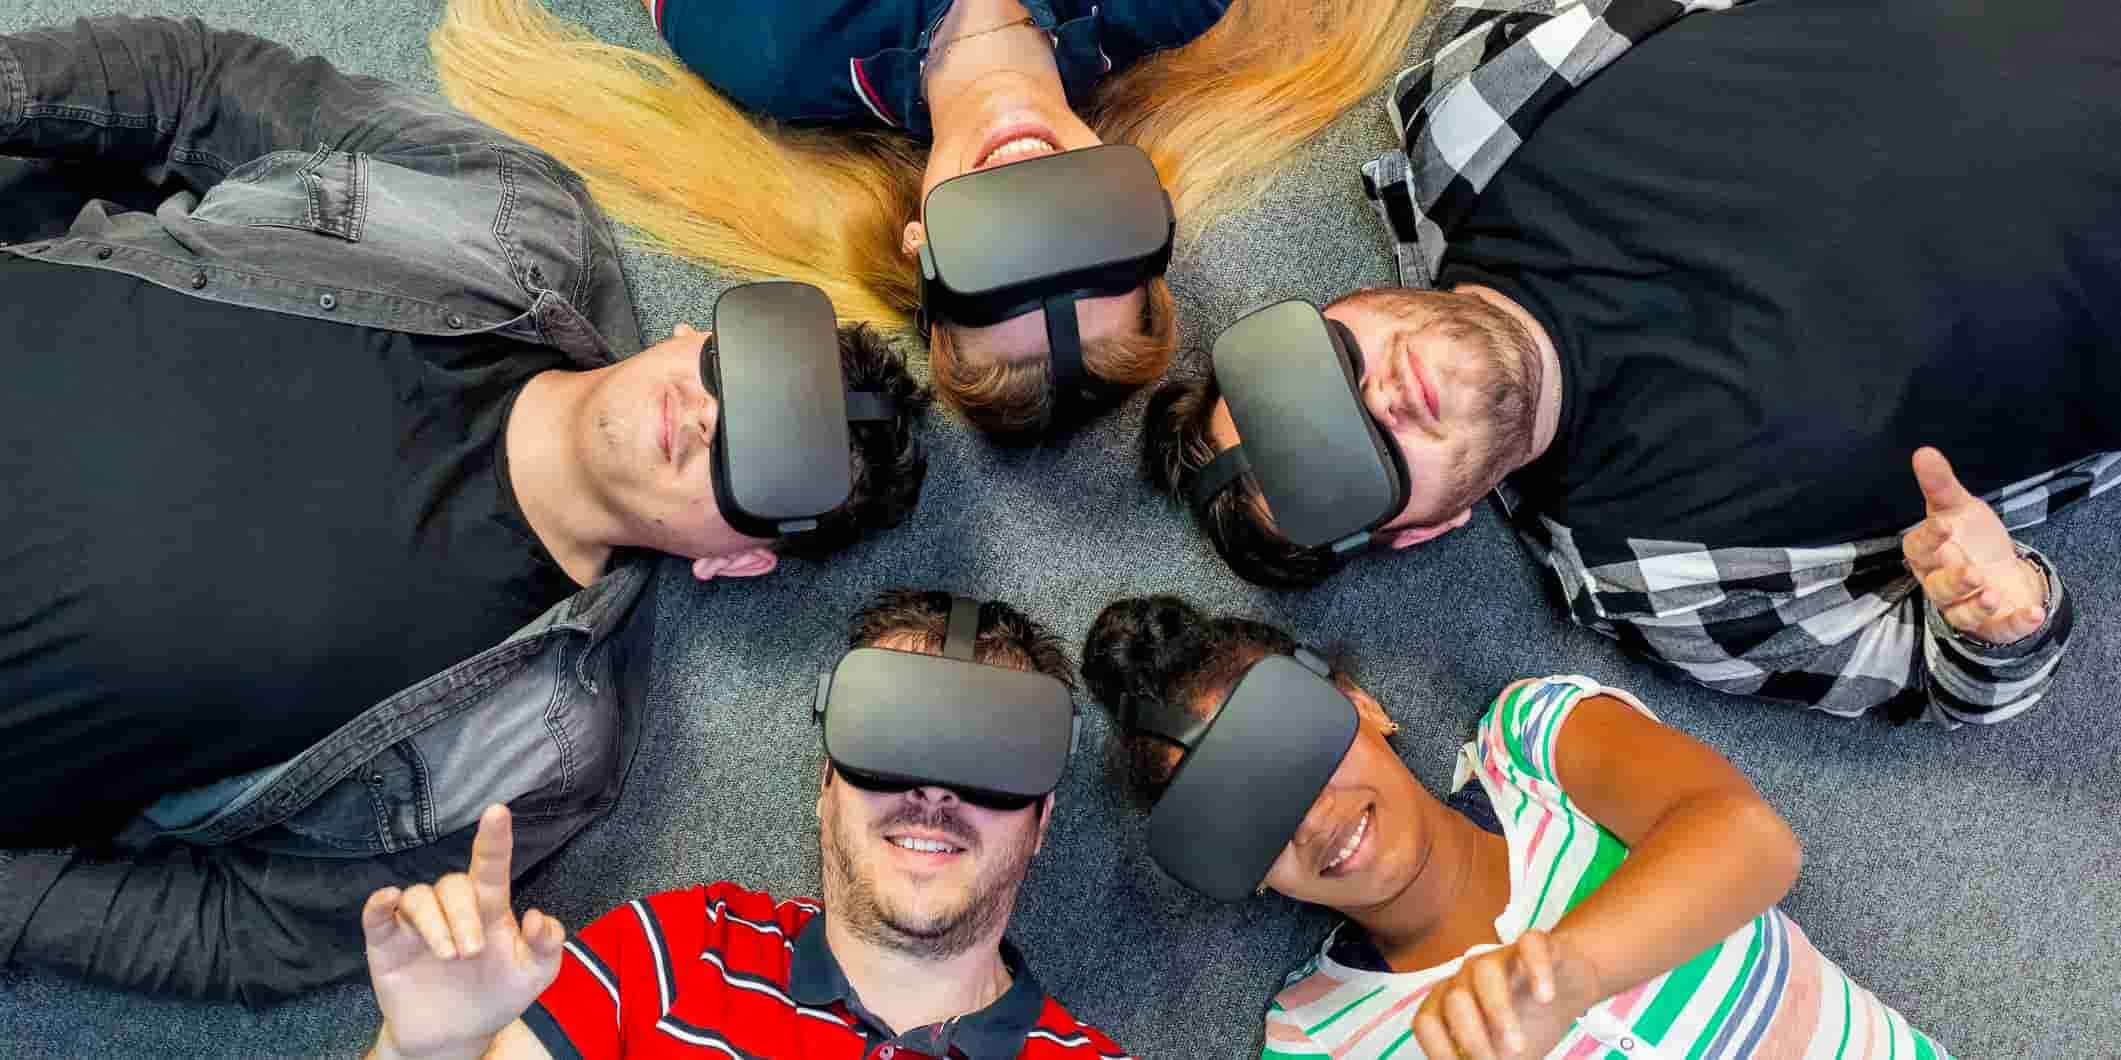
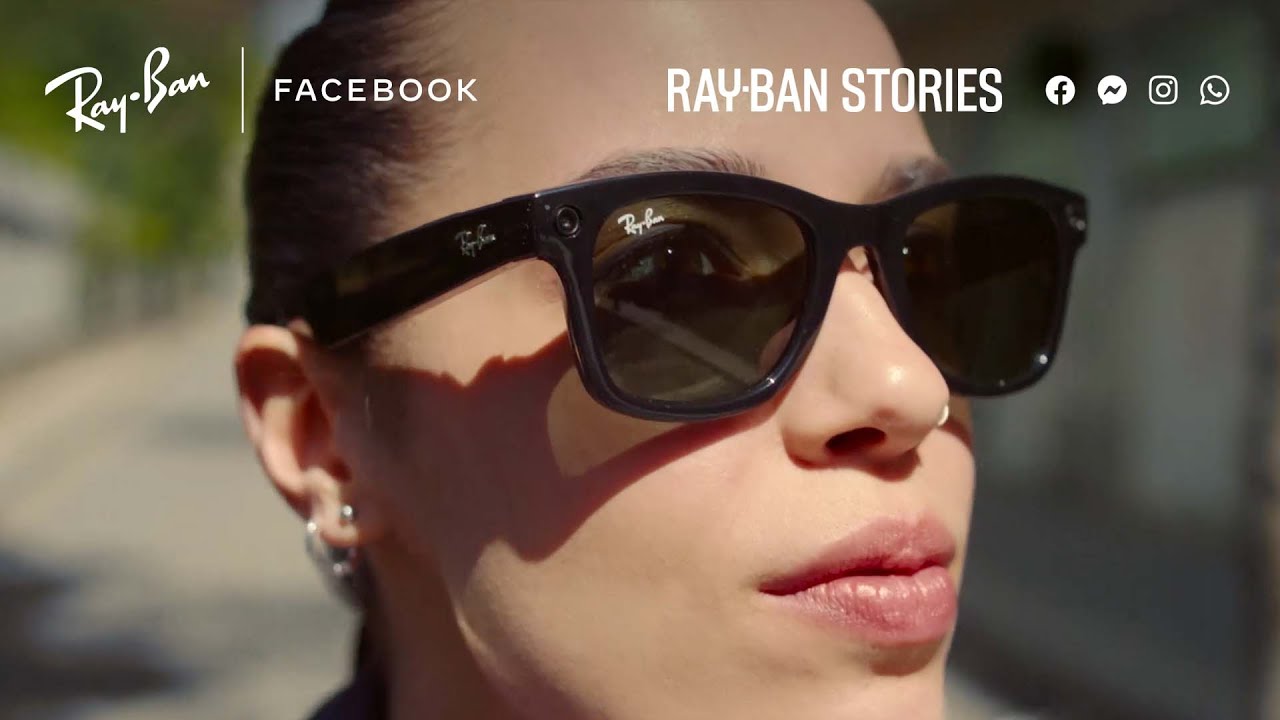
El previsible éxito definitivo del Metaverso, un paso más allá de lo que conocíamos hasta ahora como Realidad Mixta (aumentada y virtual), dependía de dos factores tecnológicos que ya han llegado. Por una parte, la velocidad, capacidad y latencia de la red 5G, sin la cual la experiencia no podía ser tan potente. Por otro, y precisamente por la calidad de la experiencia del usuario, el mayor freno hasta la fecha estaba con mucha probabilidad en los dispositivos utilizados. Esas gafas tipo Oculus, sustituidas en ocasiones por un smartphone sobre una carcasa, que no solo resultaban pesadas de llevar, sino que generan un aislamiento excesivo del entorno cuando estás en el exterior y/o en compañía de otros. Para muchos podía hasta resultar ridículo su uso, cuando no sentir cierto temor o desprotección en ese aislamiento. Aunque las Google Glasses ya lo intentaron, probablemente demasiado pronto para el estado del resto de tecnologías, recientemente Ray-Ban ha presentado su modelo Stories, directamente enfocadas al Metaverso de Zuckerberg, que se unen a las Nreal Light ya comercializadas por Vodafone y abren una nueva dimensión para un mercado masivo con millones de usuarios. ¿Cuál es el siguiente paso? Probablemente, la regulación.
Poner puertas al campo infinito
Nada más aparecer este modelo de gafas, con una apariencia totalmente similar a las clásicas Wayfarer de sol de la marca, los expertos en seguridad y privacidad han llamado la atención sobre los límites éticos que pueden representar. Ya las Google Glasses fueron prohibidas en lugares como vestuarios por razones evidentes. La capacidad de grabar y enviar a la nube en tiempo real, no ya sin consentimiento sino que ni siquiera con el conocimiento del grabado, choca con las regulaciones de protección de datos. Como aclaran fuentes de la Agencia Española de Protección de Datos (AEPD) citadas en un artículo de elDiario.es las fotos y vídeos quedan amparadas por la excepción legal que permite grabar, con “una finalidad exclusivamente doméstica,” mientras que sólo las descargues para tu uso, pero “la difusión a terceros de las grabaciones a través de internet, quedaría sometida a la normativa de protección de datos”.
Pero con el previsible uso masivo de este nuevo entorno las dudas se extienden a otros ámbitos, como la Propiedad Industrial. El experto Ángel García Vidal, consejero académico de Gómez-Acebo & Pombo, alerta en El Confidencial sobre las posibles infracciones producidas por quienes plagien diseños de productos reales para venderlos en el Metaverso, o en formato NFT. Por ejemplo, si nuestros avatares van a poder vestirse con ropa digital, que alguien venda trajes Chanel o bolsos Luis Vuitton sin ser sus legítimos dueños, como si de imitaciones de mercadillo se trataran.
Problemas del Mundo Real en el Mundo Virtual
No se trata aquí de sembrar dudas o desconfianza sobre un entorno nuevo que, por muy virtual que sea, no deja de ser parte de la Realidad. Y como no puede ser de otro modo, los defectos que tengamos como personas o sociedad se verán reflejados en esos mundos paralelos, o mejor dicho, superpuestos.
La diferencia aquí es que, al partir de cero y en un mundo globalizado y ultra informado, tenemos la posibilidad de ser capaces de anticiparnos a los efectos negativos de esta nueva tecnología, por otra parte muy previsibles.
Veamos alguna de las cuestiones problemáticas del Metaverso identificadas por los expertos:
El MIT nos habla por ejemplo de la dismorfia y la autopercepción corporal como riesgo. Ya hemos vivido la polémica sobre el efecto negativo de las imágenes en RRSS como Instagram, en la que el uso de filtros es una mínima parte de lo que podríamos hacer con nuestros personajes modelados virtualmente, ahora nos enfrentamos a la posibilidad de convertirnos en una persona completamente diferente si nos nos gustamos ante el espejo y no sabemos lo que ocurrirá cuando salgamos de ese escenario para volver a las relaciones normales. Y más allá de esta cuestión de salud mental, Tanya Basu se pregunta en este artículo del MIT Technology Review cómo usaremos los avatares cuando esperamos que actúen como representaciones de nosotros mismos más allá del contexto de un videojuego específico. Por ejemplo “en entrevistas o reuniones, esta autopresentación podría tener un papel más importante y mucho más relevante” y nos lanza una nueva pregunta: «¿qué pasa si el avatar que presentamos no es quien realmente somos? ¿Acaso importa?»
La respuesta tiene muchas implicaciones diferentes, desde la honestidad de nuestras relaciones personales o profesionales a los efectos psicológicos de quienes no quieren verse como les dejen los avatares, o la creación de nuevos modelos y estándares de belleza digital de efectos imprevisibles.
Un paso más allá: cuando transitemos por un Metaverso hiperrealista podría ser difícil reconocer si el personaje con el que interactuamos es otra persona o una inteligencia artificial. Y recordemos que en un conocido experimento, los bots de Google Duplex lograron hacerse pasar por humanos en una llamada telefónica para reservar cita en una peluquería.
Otro de los problemas del mundo físico que se han visto reproducidos casi de forma inmediata es el abuso y el acoso. La noticia, no por sensacionalista, deja de ser relevante. En diciembre de 2021 una usuaria del Metaverso denunció que su avatar había sido víctima de una «manada» virtual.
En este sentido, Enrique Ávila, director del Centro de Análisis y Prospectiva de la Guardia Civil, explicó en un acto organizado por la Universidad CEU San Pablo y OdiseIA y recogido por Business Insider, que «todavía hay un ecosistema completo de dispositivos de acceso [al Metaverso] por desarrollar (…) un Metaverso que va a ser una fuente de negocio con enormes inversiones» y precisamente por eso, añadió «Esos juguetes de acompañamiento podrán generar un sinfín de datos sobre nuestros deseos y nuestras sensaciones que las compañías podrían comenzar a comercializar. Podrían generar sesgos e influencias hasta un punto en el que hasta ahora no éramos capaces siquiera de imaginar. Vamos a tener que protegerlo».
En el mismo acto (según cuenta Alberto R. Aguiar) Guillermo Serrano, el responsable de Políticas Públicas de Meta quiso aclarar que «Un Metaverso no lo va a construir una sola empresa» y es ahí donde todos estamos implicados en convertir ese nuevo espacio en un lugar más seguro.
Los cuatro Principios Éticos del Metaverso
Volvamos al lado más positivo del Metaverso, que representa una oportunidad de negocio y de avance social en todos los sentidos aún difícil de estimar. Para Edgar Martín Blas en interactiva.com: “Estamos ante algo grande. Tal vez es uno de los giros tecnológico-creativos más importantes del siglo, en un mundo que ya mostraba agotamiento de ideas, demasiados corsés en una web totalmente saturada de ‘banners’ y ‘layers’”. Y, como hemos dicho previamente, contamos con la ventaja de que podemos estar preparados ante las potenciales amenazas.
La propuesta fundamental debe ser partir del principio básico de todas las ciencias sociales, en las que el objeto de estudio es un sujeto, y por tanto, tiene ciertos derechos.
Se trata de aplicar lo que se conoce comoLos Cuatro Principios Éticos para poder satisfacer dilemas morales, éticos y legales y que tiene su origen en el Código de Nüremberg (1947) resultante de los juicios del mismo nombre, en el que se condenaron las prácticas de los experimentos nazis en personas, pretendidamente justificadas por los avances que se podrían lograr. Aunque hagan relación a la experimentación médica, hoy son de aplicación en el resto de ciencias sociales y son consideradas las bases para una práctica ética en cualquier profesión, especialmente a partir de la publicación del Informe Belmont (1979) encargado por la comisión nacional para la protección de los sujetos humanos de investigación biomédica y del comportamiento (USA).
Los Principios Generales de la Ética son el respeto a la autonomía de las personas, la beneficencia, la no maleficencia y la justicia.
La Autonomía de las personas exige que éstas estén en condiciones de deliberar y decidir sobre cualquier actuación de otras personas que afecte a su seguridad, integridad física o moral. Esta capacidad de autonomía debe garantizarse mediante un consentimiento informado y debe proteger también a quienes tengan sus facultades mermadas. Este principio lo conocemos cuando tenemos que firmar una autorización antes de una intervención médica (donde lo importante no es que deleguemos la responsabilidad sino que seamos conscientes realmente de los riesgos que asumimos) y debería aplicarse a cualquier situación en la que no tengamos control total. Por ejemplo, si estamos interactuando con un bot en el Metaverso, y nos puede influenciar de cualquier manera en nuestro comportamiento (imaginen el nivel de las Fake News aquí), debemos estar informados de ello y haber dado autorización. Por supuesto, en caso de cualquier efecto secundario, etc.
La Beneficiencia o búsqueda del bien, obliga a los experimentos a que sean realizados con la finalidad de lograr un efecto positivo, más allá de evitar cualquier daño o consecuencia negativa. Esto significa que es necesario evaluar plantearse si es realmente necesario lo que vamos a realizar y analizar los riesgos potenciales de la tecnología que vamos a emplear en el Metaverso, para que los efectos sean siempre positivos: mejorar las relaciones interpersonales, evitar el aislamiento y fomentar la inclusión; desarrollar negocios y oportunidades de ocio donde no las había, etc.
La No Maleficiencia es un paso más allá de ese principio de beneficiencia. Literalmente se trata de comprometerse a no causar daño con nuestros actos de forma consciente. Si no podemos garantizar los efectos positivos de nuestra actividad en el Metaverso, al menos debemos asegurarnos de que no son perniciosos. La no maleficiencia también entra en juego cuando para causar beneficiencia a un grupo o persona estamos generando efectos negativos en otras, y por eso son necesarias y complementarias. En este caso, no aplica lo de «no hay mal que por bien no venga».
El último de los cuatro principios éticos que debería regir el Metaverso, al igual que el resto de actividad humana, es el de la Justicia.
Justicia que no se refiere a la aplicación práctica de un determinado reglamento o ley por un tribunal, sino a lo que subyace en esas instituciones: que casos considerados similares se traten de manera similar y que aquellos que sean diferentes tengan reconocimiento de su diferencia y sean respetados. Esto es especialmente necesario frente a casos de colectivos vulnerables, dependientes o minorías.
Las Leyes de la Robótica y el Metaverso
Para finalizar esta reflexión vamos a volver a la idea de que el Metaverso será un espacio en el que convivamos humanos con robots de todo tipo (desde los algoritmos de la app hasta los avatares humanoides) y recordaremos los tres principios éticos que propuso Isaac Asimov en su cuento de 1942 Runaroundl, en la protohistoria de la robótica:
Un robot no puede dañar a un ser humano o, por inacción, permitir que un ser humano sufra daños.
Un robot debe obedecer las órdenes que le den los seres humanos, excepto cuando tales órdenes entren en conflicto con la Primera Ley.
Un robot debe proteger su propia existencia siempre que dicha protección no entre en conflicto con la Primera o Segunda Ley
Más adelante, el propio Asimov amplió esta norma a cualquier máquina, escribiendo «Ninguna máquina puede dañar a la humanidad; o, por inacción, permitir que la humanidad sufra daños». Puesto que el Metaverso es un artefacto digital, nos parece un compromiso de mínimos para manejarlo.
José Carlos León es profesor de marketing y publicidad, consultor en comunicación y autor de libros como Gurú lo serás tú o El Buen Capitalista.
Nuestro objetivo es construir una sociedad centrada en el progreso socioeconómico. Creemos que la tecnología y la conectividad pueden ayudar a mejorar la vida de millones de personas y empresas. Tenemos el compromiso de hacerlo reduciendo nuestro impacto ambiental y construyendo una sociedad digital inclusiva que respeta nuestro planeta.
Los usuarios consultan sus smartphones a diario para acceder a información, resolver dudas y realizar gestiones de forma rápida y sencilla. Por eso, la mensajería RCS y los SMS masivos se han convertido en dos herramientas útiles para que las pymes se comuniquen directamente con sus clientes. Estas soluciones permiten combinar el alcance de los SMS, capaces de llegar a prácticamente cualquier línea móvil, con experiencias más interactivas y enriquecidas que favorecen la relación con el cliente.
A medida que una pyme crece, también lo hacen sus necesidades de comunicación. Para resolverlas, muchas empresas optan por entregar un smartphone a cada empleado para que gestione sus propias llamadas.
Esta solución puede parecer práctica, pero también puede provocar una pérdida silenciosa de oportunidades de negocio. Si un cliente llama y encuentra la línea ocupada, es posible que no vuelva a intentarlo y contacte con un competidor. Por este motivo, organizar la atención telefónica va más allá de repartir móviles. Es necesario garantizar que las llamadas lleguen a la persona adecuada y evitar que una consulta sin atender se convierta en una venta perdida.
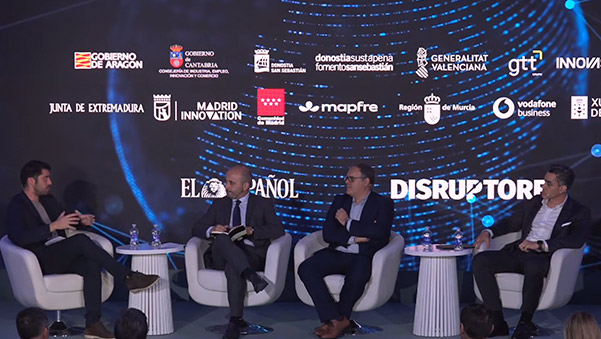
En el marco del foro Digital Regions Connection (VI Jornada de Innovación Autonómica y Local), organizado por Disruptores e Invertia (El Español) en el Palacio Neptuno de Madrid, Roberto Lara, Director de la Unidad de Negocio de Ciberseguridad en Vodafone España, participó en la mesa de debate sobre ciberseguridad, defensa y resiliencia digital junto a representantes institucionales y del sector tecnológico.
Allí, Lara analizó los principales retos que afronta el tejido empresarial y las Administraciones Públicas, abordando la convergencia entre la seguridad física y la lógica, las diferencias estratégicas según el tipo de cliente, la colaboración público-privada a través de la Red Nacional de SOCs de Vodafone Empresas y el papel transformador de la Inteligencia Artificial.
Estamos en temporada de cerrar presupuestos para el próximo ejercicio y a los comités de dirección llegan cada vez más propuestas de inversión en proyectos de inteligencia artificial. Sin duda, es uno de los temas estrella sobre la mesa de responsables y directivos, después de meses leyendo y escuchando cómo puede revolucionar sus resultados y su productividad.
Para quienes ya hayan dado los primeros pasos y puesto en marcha proyectos piloto, la decisión será un poco más fácil y razonada. Pero quienes afronten esta tecnología por primera vez tendrán que valorar si la inversión será realmente rentable o si corren el riesgo de perder tiempo y dinero en el intento.
La decisión final oscila entre la presión por incorporar inteligencia artificial para no perder competitividad y el riesgo de malgastar capital en proyectos costosos, sobredimensionados y cuyo retorno todavía no está demostrado.
La cuestión no es únicamente cuánto invertir, sino dónde hacerlo y con qué tecnología. ¿Es mejor adoptar una solución estándar ya desarrollada o crear una aplicación o agente de IA propio? La clave está en evaluar el coste total, priorizar los casos de uso con mayor potencial y vincular cada inversión a resultados medibles. Vamos a ver cómo.
Aprovechando que estamos en el Mes Europeo de la Ciberseguridad quiero hacer una reflexión sobre algo con lo que nos encontramos a diario cuando analizamos el nivel de riesgo de algunas organizaciones. Lo normal es que los responsables de esa organización consideren que están a salvo por haber implementado firewalls de última generación y otras soluciones avanzadas. Tienen su infraestructura corporativa fortificada y se sienten relativamente invulnerables. Y, dejando a un lado la realidad de que no existe el riesgo cero, sino la confianza cero y el esfuerzo constante, tu ciberseguridad no depende solo de ti, sino de todos los que integran tu cadena de suministro.
Una parte importante de los ciberataques actuales, incluidos algunos de los que han provocado mayores daños en grandes empresas y administraciones públicas, no se dirige contra sus sistemas mejor protegidos, sino que aprovecha las vulnerabilidades de terceros que forman parte de su cadena de suministro. Proveedores de software, empresas de mantenimiento informático, operadores logísticos, servicios en la nube y consultoras externas constituyen una vía de entrada especialmente delicada, ya que necesitan conectarse a los sistemas de sus clientes para prestar sus servicios y, en muchos casos, cuentan con accesos privilegiados o conexiones directas a la red corporativa, pese a disponer de medidas de seguridad menos exigentes que las organizaciones a las que prestan servicio.
Esta realidad cobra especial importancia en un entorno empresarial cada vez más interconectado, donde cualquier proveedor externo con credenciales válidas y acceso a los sistemas de una organización pasa a formar parte, en la práctica, de su perímetro de seguridad. Los ciberdelincuentes son conscientes de ello y aprovechan estas relaciones de confianza para acceder a infraestructuras que, de otro modo, resultarían mucho más difíciles de comprometer.
Tanto es así, que cuando un atacante busca infiltrarse en una gran corporación, la vía más eficiente rara vez es el ataque directo. Resulta tácticamente mucho más sencillo identificar a un proveedor secundario que gestione la facturación, mantenga los sistemas de climatización industrial, desarrolle código bajo demanda o preste soporte técnico remoto. Si ese proveedor sufre una brecha, las credenciales robadas permiten al intruso acceder a la infraestructura corporativa de manera aparentemente legítima y sin levantar sospechas en los controles tradicionales. Por eso son necesarias estrategias específicas de ciberseguridad como las que a diario desplegamos en nuestra Unidad.
La gestión del riesgo de terceros es una de estas estrategias. Lo que denominamos Third-Party Risk Management o TPRM debe convertirse, a mí juicio, en una responsabilidad estratégica y transversal de toda la organización y no un mero trámite del departamento de TI.
En una estrategia TPRM deben involucrarse de forma coordinada los Equipos de Compras y Contratación, evaluando el nivel de madurez digital de los proveedores antes de la homologación e incorporando exigencias mínimas de ciberseguridad en los pliegos. También los Departamentos Legales y Compliance deberían garantizar cláusulas contractuales con derecho a auditoría, obligaciones estrictas de reporte de incidentes y delimitación clara de responsabilidades. Por su parte, los responsables de Recursos Humanos serían responsables de promover la concienciación y gestionar el ciclo de vida de los accesos concedidos a personal externo.
Al tratarse pues de una responsabilidad compartida y transversal, parece inevitable que los Comités Ejecutivos y Consejos de Administración asuman la supervisión directa del riesgo de la cadena de valor como un pilar del gobierno corporativo y la continuidad del negocio. Máxime cuando, más allá de una precaución extra, en realidad es una exigencia legal.
La responsabilidad sobre la ciberseguridad no termina en los límites de la organización. Un incidente originado en un proveedor puede comprometer directamente sus operaciones y, en función del marco normativo aplicable, generar responsabilidades legales. Por ello, la supervisión de terceros no puede reducirse a cuestionarios que se cumplimentan una vez al año y quedan archivados hasta la siguiente revisión. Requiere un modelo de vigilancia y control continuo, sustentado en principios como Zero Trust ("nunca confiar, siempre verificar"), la microsegmentación de redes, la gestión rigurosa de los accesos, la monitorización permanente, las auditorías técnicas y las evaluaciones periódicas de madurez en ciberseguridad.
Emprender esa tarea y asumir esa responsabilidad que va más allá de nuestros límites corporativos no es fácil, y por eso la respuesta también puede estar en un tercero. En la Unidad de Ciberseguridad de Vodafone Empresas acompañamos a las empresas y administraciones públicas con una propuesta integral diseñada para proteger todo el ecosistema digital con soluciones como el CREC (Centro de Resiliencia y Excelencia en Ciberseguridad), Red Nacional de SOCs Federados, la figura del Service Security Manager (SSM) y herramientas concretas como el Análisis Forense Móvil o la Consultoría GRC.
Como suelo destacar ante las presentaciones a clientes o en eventos donde participamos, nuestra misión es convertir la ciberseguridad en parte del core de cualquier organización y que ésta llegue a todos los rincones de la misma, dentro o fuera de ella si hace falta. Porque, la ciberseguridad, es cosa de todos.
La agenda empresarial de otoño reúne importantes citas para los responsables de tecnología y comunicaciones, como Cloud Expo Europe o Madrid Tech Show. Entre los temas que estarán sobre la mesa destaca una decisión estratégica: elegir entre concentrar los sistemas en un único proveedor cloud o adoptar una estrategia multicloud híbrida. Para un comité de dirección, esta elección va mucho más allá de la eficiencia tecnológica.
La conversación ha evolucionado desde la simple migración a la nube hacia una cuestión mucho más estratégica: cómo construir una arquitectura cloud que permita aprovechar sus ventajas sin convertir esa flexibilidad en una nueva dependencia.
A primera vista, parece evidente que la nube pública ofrece escalabilidad, rapidez de despliegue y acceso inmediato a servicios avanzados. Sin embargo, concentrar toda la infraestructura en un único hiperescalador puede generar una dependencia que resulte difícil y costosa de revertir. Frente a ello, la multicloud híbrida combina recursos de diferentes proveedores y entornos cloud públicos y privados, buscando que cada carga de trabajo se ejecute allí donde resulte más adecuada desde el punto de vista técnico, económico y regulatorio. Veamos qué implica cada modelo y qué conviene valorar antes de tomar una decisión.