La ciberseguridad ya no es una opción para tu empresa conectada. A mayor número de dispositivos conectados, mayor número de riesgos. El teletrabajo o el despliegue de Internet de las Cosas ha aumentado exponencialmente el número de puntos de acceso que pueden ser vulnerables y poner en riesgo no solo la privacidad de tus datos, sino la misma productividad.
Las cifras son indiscutibles: hasta el 91% de los responsables de ciberseguridad tuvieron que hacer frente a algún incidente de seguridad en el último año, de los cuales el 47% se consideraron graves. Así lo refleja el estudio “Preparadas para un futuro seguro” que hemos elaborado en Vodafone Business junto a Omdia, empresa de investigación con amplia experiencia en tecnología.
La ciberseguridad como core de tu negocio
Lo apuntábamos al inicio, hoy la conectividad es esencial para la operatividad de cualquier industria. Ya no solo las comunicaciones personales son móviles, y no solo el ordenador de tu oficina se conecta a un servidor de red. Las empresas están hiperconectadas a sensores, herramientas automatizadas, puntos de venta, drones, wearables… la tecnología de red es lo que mueve el mundo empresarial hoy, y lo que no puede parar. Garantizar la ciberseguridad es clave, y sin embargo, el citado informe revela que solo el 33% de las empresa creen que serán víctimas de un ciberataque. Y si la concienciación de los responsables de seguridad es imprescindible, también lo es informar y difundir la cultura de ciberseguridad entre todos los empleados y colaboradores externos. De hecho, es a través de los dispositivos personales y las conexiones en casa o puntos de acceso público dónde más riesgos hay, según alertan los expertos. Es como poner puertas al campo, pero se puede.
En Vodafone Business somos conscientes y trabajamos activamente contigo para lograr que las empresas hiperconectadas estén hiperseguras.
Empresas preparadas para un futuro seguro
El informe presentado en el marco del Vodafone Lab de Madrid, se centra en lo que definimos desde 2020 como empresas denominadas Fit For The Future (FFTF), y está dedicado este año a cómo abordan la seguridad empresarial en sus comunicaciones. La encuesta se realizó a 3.101 directivos de empresas de diferentes tamaños en 13 mercados diferentes y se complementó con 25 entrevistas en profundidad con empresas del Reino Unido, Alemania, Sudáfrica, Italia y España, y 5 con periodistas e inversores.
El informe, que se puede consultar y descargar en nuestra web [https://www.vodafone.es/c/empresas/grandes-clientes/es/], destaca que estas empresas preparadas para el futuro lo están para los desafíos emergentes, tienen una actitud positiva ante el cambio, están abiertas a las nuevas tecnologías, tienen una estrategia y una hoja de ruta clara hacia la transformación y se adaptan al cambio y a las tendencias.
Por qué no puedes esperar a estar ciberseguro
Durante el evento de presentación, que puedes volver a ver en nuestro canal ahora, Alfonso Campoy (Team Líder de Ciberseguridad, Vodafone Business) destacó que la ciber seguridad es un valor añadido para tu empresa porque “te da agilidad, te da flexibilidad y te centras en tu negocio”. Pero además, añade, retiene el talento porque “una empresa cibersegura y concienciada, involucra al empleado” y segundo, “las herramientas que tienen para funcionar, lo tienen enfocado”. Es por tanto, a su juicio, un tema reputacional que valorarán también tus clientes.
Sobre este punto de la reputación, José Luis Torregrosa (IT Manager, BeeDigital) explica que “Ahora mismo, todos nuestros clientes, todo el mercado, todas las necesidades que tenemos, nos obliga a tener que invertir en ciberseguridad por un tema reputacional”.
La ciberseguridad no es solo una cuestión empresarial, sino que afecta a todas las organizaciones, empezando por las mismas Administraciones Públicas que, como recuerda José Francisco García (Jefe de la División de Seguridad de la Información, Ministerio de Defensa): “En definitiva, se manejan con los mismos sistemas y redes que el propio sector privado”. Aunque la Administración cuenta con un real decreto que regula el esquema nacional de seguridad y en ese esquema se dan aquellas medidas que se deben de aplicar en todos los sistemas de cara a ser capaz de combatir todo este tipo de amenazas, explica: “Las propias tecnologías son las mismas, con lo cual las amenazas que aparecen en un hoy otro sector, pues son totalmente similares”.
Su empresa no espera, la ciberseguridad tampoco
La industria ilegal de la ciberdelincuencia trabaja 24 horas, 7 días a la semana y es una de las más rentables del mundo. Ellos no esperan ni un segundo y aguardan a encontrar la brecha de seguridad que les lleve hasta tus sistemas. Por eso, la misma agilidad que exiges en tus operaciones diarias para atender la demanda de tus clientes, debe tener correspondencia en las medidas de prevención de ciberataques. Precisamente, para que tu agilidad y productividad no se vea interrumpida. Así lo explica Jorge López (Director Global de Arquitectura de Ciberseguridad, Verisure) al hilo del informe FFTF [https://www.vodafone.es/c/empresas/es/informes-y-estudios/informes/empresas-fit-for-the-future/ cuando dice que “las empresas que son maduras en ciberseguridad incorporan en sus proyectos tecnológicos, actividades, procesos que ayudan a entregar servicios y productos al mercado que son mucho más robustos, más resistentes ante los ataques” y, por tanto, “que no tengan que enfrentarse a problemas y puedan invertir su esfuerzo, sus recursos y su tiempo en seguir innovando y entregando valor a los clientes”.
La seguridad ya no es un nicho
Volviendo al imperativo de la ciberseguridad en tu plan de operaciones, Carlos Becker (Director de Marketing y Desarrollo de Negocio, Vodafone Business) recuerda que ya no es cuestión de unos pocos en su empresa sino que “la seguridad ahora es algo mucho más holístico” Y añade que “fundamentalmente para elegir el partner de seguridad, necesitas un partner que atienda a todos los aspectos de la tecnología.”
La virtualización de las redes, el cloud, el Internet de las cosas o la inteligencia artificial van a ser conectadas en un mundo de 5G. Lo están siendo ya, y por eso Laura Iglesias (CISO de Vodafone) afirmó durante la presentación del Informe sobre empresas ciberpreparadas para el futuro que “el reto para todos nosotros es conseguir tener un nivel de madurez de ciberseguridad más o menos similar para poder enfrentarnos de manera conjunta al reto que presenta el cibercrimen a nivel global”. Y, en este entorno, resume: “una empresa como Vodafone Business, siendo como somos además una gran operadora de telecomunicaciones, podemos funcionar de pegamento y podemos ayudar a las empresas que estén empezando a caminar este viaje de la ciberseguridad a enfrentarse al reto”.
La Directiva NIS2 ha cambiado sustancialmente el mapa europeo de la ciberseguridad empresarial. Frente al modelo anterior, basado en buena medida en la identificación nacional de operadores de servicios esenciales, la nueva regulación amplía los sectores afectados y establece un marco común para la gestión de los riesgos de ciberseguridad y la notificación de incidentes.
Una de las principales novedades es precisamente esa ampliación del ámbito de aplicación. La NIS2 ya no se limita a determinados operadores considerados tradicionalmente críticos, sino que incorpora nuevas actividades y tipos de organizaciones de sectores esenciales para la economía y la sociedad, siempre que se cumplan los criterios establecidos en la propia directiva.
La clasificación entre Entidad Esencial y Entidad Importante tiene consecuencias relevantes en materia de supervisión, cumplimiento y responsabilidad. Y para los equipos de dirección, Legal, Compliance, CIO y CISO, hacerlo correctamente es el primer paso para transformar NIS2 de una obligación regulatoria en un marco de mejora de la resiliencia empresarial.
Por eso, la autoidentificación de las empresas bajo NIS2 debe tener en cuenta al menos cuatro variables: actividad, tamaño, criticidad y régimen nacional aplicable. Entender cómo se combinan permite determinar con mayor claridad si una organización está dentro del ámbito de aplicación y qué obligaciones le corresponden.
El Gobierno ha activado recientemente una línea de ayudas para llevar el 5G rural a zonas de más de 2.300 municipios donde hoy no llega ni el 4G. Para las pymes que desarrollan su actividad en entornos rurales, contar con una mejor conectividad puede marcar una gran diferencia en su día a día, ya que podrán trabajar con herramientas en la nube y digitalizar procesos que hasta ahora estaban condicionados por las limitaciones de la red.
La llegada de esta nueva infraestructura abre nuevas posibilidades para pequeños negocios, explotaciones agrícolas, empresas industriales y establecimientos turísticos situados fuera de los grandes núcleos urbanos. A continuación, te damos las claves de esta iniciativa y te contamos qué oportunidades puede ofrecer a tu negocio.
El SMS es uno de los canales de comunicación más utilizados por las empresas para contactar directamente con sus clientes. Sin embargo, su uso malicioso por parte de terceros para suplantar la identidad del remitente está poniendo en riesgo una relación que debería ser sinónimo de confianza. El problema afecta tanto a los usuarios, que pueden convertirse en víctimas de fraude, como a las empresas suplantadas, que se enfrentan a una pérdida de confianza en el canal y a posibles consecuencias reputacionales e incluso legales.
Es lo que ocurre con el smishing: mensajes aparentemente enviados por un banco, una compañía de transporte, una plataforma de comercio electrónico o una Administración Pública pueden utilizar como remitente exactamente el mismo nombre que una entidad legítima, haciendo mucho más difícil detectar el engaño.
No existe un registro único a nivel global o nacional que recoja todos los ataques de este tipo, aunque sí estadísticas asociadas al phishing y a otros fraudes que utilizan estos canales. Según APWG (Anti-Phishing Working Group), el phishing a través de redes sociales y SMS aumentó del 15,4% al 17,3% intertrimestral en el cuarto trimestre de 2025. Según el informe DBIR de Verizon de 2026, las tasas de clics exitosos en vectores centrados en dispositivos móviles fueron un 40 % superiores a las del correo electrónico en las simulaciones de phishing. Por su parte, ENISA analizó 488 incidentes financieros europeos y descubrió que los bancos se vieron afectados en el 46% de los incidentes observados. Y son solo algunos datos que ayudan a dimensionar el problema, teniendo en cuenta, además, que muchos intentos de fraude no llegan a declararse.
Así las cosas, el identificador del remitente se ha convertido en un elemento crítico de seguridad. La respuesta regulatoria en España ha sido la creación del Registro de Alias de la CNMC, previsto por la Orden TDF/149/2025 y desarrollado mediante la Circular 1/2026 de la Comisión Nacional de los Mercados y la Competencia.
Para las empresas hay, además, una cuestión especialmente importante: el nuevo sistema no afecta únicamente a los ciberdelincuentes. También cambia las reglas de funcionamiento de las comunicaciones legítimas. Desde el 15 de septiembre de 2026, los operadores deben bloquear los SMS, MMS y RCS identificados mediante alias que no estén inscritos o que no procedan de proveedores habilitados.
Por tanto, para una compañía, disponer de un remitente correctamente registrado ya no es únicamente una cuestión de protección de marca, sino también una cuestión de continuidad operativa.
La inteligencia artificial está cambiando ya la forma en la que trabajamos, creamos empresas y resolvemos problemas. Su velocidad de desarrollo y adopción es tal que muchas de las posibilidades que hasta hace poco parecían futuras ya forman parte del presente. Por eso, más allá de las grandes promesas y de la velocidad con la que aparecen nuevos modelos y herramientas, la verdadera cuestión para las organizaciones es cómo convertir esta tecnología en una oportunidad real.
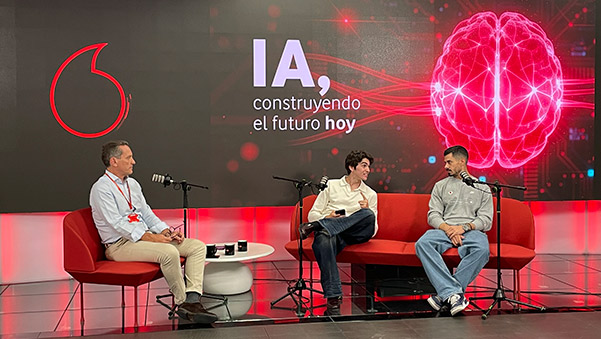
En esta nueva edición de Vodafone Lab Café, damos un paso más y abordamos cómo aprovechar la IA en las empresas y emprender con ella, en una conversación en la que innovación, talento, formación y criterio se convierten en las claves para aprovechar todo el potencial de esta tecnología.
Carlos Becker, Director de Marketing y Desarrollo de Negocio en Vodafone Business, conversa con Anás Andaloussi, emprendedor, experto en IA y CEO de UDIA, y Pablo Soto, Director de Innovación e IA de Vodafone Business, sobre algunas de las cuestiones que más preocupan actualmente a empresas y profesionales: ¿destruirá la IA más empleos de los que creará? ¿Es realmente una tecnología cara? ¿Cómo empezar un proyecto de IA? ¿Qué papel deben desempeñar las personas? ¿Y cómo incorporar la gobernanza y el conocimiento colectivo a la estrategia de una organización? Te invitamos a ver el videopodcast completo, pero mientras, te hacemos un resumen de lo más destacado.
La atención telefónica sigue siendo para muchos usuarios la puerta de entrada a los servicios públicos. Permite resolver dudas, realizar gestiones, comunicar incidencias o solicitar asistencia ante una emergencia. Pero no todas las llamadas tienen la misma urgencia ni pueden gestionarse de la misma forma.
Los modelos basados en centralitas aisladas y procesos manuales tienen dificultades para absorber los picos de demanda, priorizar las comunicaciones más críticas y conectar la atención telefónica con los sistemas internos de las administraciones públicas. Por eso, la optimización de llamadas 010, 092 y 080 se ha convertido en una pieza importante de la digitalización de la atención ciudadana.
Tras el aplazamiento aprobado por el Gobierno en diciembre del pasado año, el calendario Verifactu 2026-2027 entra en su fase decisiva. Las empresas sujetas al Impuesto sobre Sociedades deberán tener adaptados sus sistemas de facturación antes del 1 de enero de 2027, mientras que para el resto de obligados el plazo se extiende hasta el 1 de julio.
Para las pymes, 2026 se convierte así en un año clave para revisar herramientas y procesos y comprobar que su software cumple los nuevos requisitos de los Sistemas Informáticos de Facturación establecidos por la AEAT. Anticiparse permitirá afrontar el cambio con margen y evitar problemas cuando llegue la fecha límite.