30 d'abril de 2026 - Temps de lectura 5 min
Ciberresiliència sanitària: com protegir la dada clínica davant els 2.400 atacs setmanals
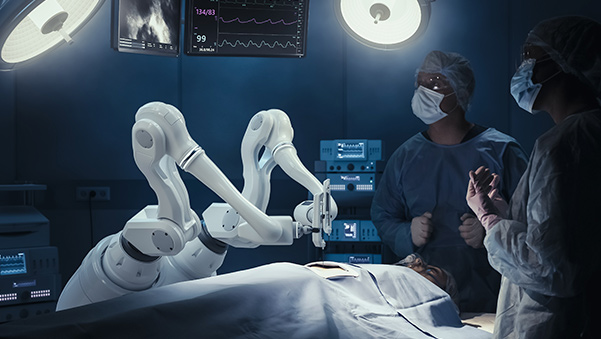
El sector sanitari s'ha convertit en un dels principals objectius del crim cibernètic.Tecnologies com la cirurgia robòtica o l'ús de la Intel·ligència Artificial per al diagnòstic primerenc han salvat vides, però també han provocat un augment de la superfície d'atac que els ciberdelinqüents aprofiten per accedir al més valuós: les dades clíniques dels pacients.
La ciberresiliència sanitària es consolida com l'única estratègia viable que garanteix la cura dels pacients encara que es produeixin ciberamenaces.L'objectiu no és només prevenir aquests atacs, sinó assegurar que la infraestructura hospitalària continuï operant fins i tot quan succeeixen.
Per què el sector salut rep 2.400 atacs a la setmana
Segons dades recents del sector, l'àmbit sanitari rep una mitjana de 2.443 incidents setmanals.Aquests atacs tenen un objectiu clar: les dades clíniques, un dels actius més valuosos per als ciberdelinqüents, fins i tot per sobre de les credencials bancàries.Els
historials mèdics, les seqüències genòmiques o les dades de les companyies d'assegurances tenen un alt valor que pot ser utilitzat per cometre fraus o suplantacions d'identitat.La clau és que, a diferència d'una contrasenya bancària, l'ADN o un diagnòstic no es poden canviar, per la qual cosa són dades molt més sensibles i vulnerables.
Els ciberdelinqüents ja no només busquen obtenir informació.En l'actualitat, també volen interrompre l'operativa hospitalària, ja que els atacs de ransomware són cada vegada més freqüents.Aquests atacs cibernètics poden bloquejar servidors crítics, paralitzar la gestió dels pacients o impedir l'accés a imatges diagnósticas.La expansió
de l'Internet of Medical Things (IoMT) ha amplificat els riscos. Equips com els monitors cardíacs o els escàners d'imatge estan connectats a la xarxa, per la qual cosa cada un d'aquests dispositius suposa un punt d'entrada per al codi maliciós si no estan correctament protegits.
Del robatori de dades a la paralització de sales d'operacions
Un atac cibernètic al sector sanitari té conseqüències que van més enllà de l'impacte econòmic o reputacional com el que patiria una empresa.En un hospital, la ciberseguretat és una qüestió vital.Quan la xarxa i els sistemes són víctimes d'un atac cibernètic reeixit, no només es perd l'accés a l'email o als informes mèdics, sinó que també es posa en risc l'atenció directa al pacient.
Així, en un escenari d'apagada digital, els sistemes d'imatge diagnòstica deixen de funcionar, impedint que els cirurgians consultin les radiografies o les ressonàncies necessàries per realitzar una intervenció d'urgència.A més, es perd la traçabilitat de la medicació, augmentant el risc de cometre errors en l'administració de fàrmacs i retardant cirurgies crítiques indefinidament.És a dir, la falta d'accés a les dades clíniques equival, literalment, a treballar a cegues en situacions on cada segon és crític.
Per aquesta raó, la ciberresiliència sanitària, a més de ser una opció tècnica, s'ha de considerar com una mesura de suport vital que garanteix l'estabilitat dels processos assistencials i la continuïtat dels serveis, fins i tot si es produís una intrusió o un intent de sabotatge.
Compliment legal: el blindatge de l'ENS i la Directiva NIS2
Per poder afrontar aquests reptes, el marc normatiu és cada vegada més exigent, tant a nivell europeu com nacional. Els hospitals són considerats per la legislació com infraestructures crítiques i entitats essencials, per la qual cosa tenen l'obligació de complir uns estàndards rigorosos que garanteixen un nivell de protecció elevat.
En aquest sentit, l'Esquema Nacional de Seguretat (ENS) és el full de ruta fonamental per a les institucions sanitàries espanyoles.El seu compliment permet al sector sanitari exercir un control estricte sobre els seus actius i garantir la confidencialitat, la integritat i la disponibilitat de la informació.El compliment d'aquesta norma no ha de limitar-se a evitar sancions de l'Agència Espanyola de Protecció de Dades (AEPD), sinó que ha de servir per adoptar una cultura de ciberseguretat robusta. Per facilitar aquest procés, els serveis especialitzats de certificació en l'Esquema Nacional de Seguretat (ENS) ajuden les organitzacions a alinear la seva infraestructura amb aquestes exigències d'alt nivell.
Per la seva part, la Directiva NIS2 eleva el grau d'exigència a nivell europeu.Es tracta d'una normativa que obliga les entitats del sector sanitari, considerades essencials, a implementar mesures de gestió de riscos més estrictes i a notificar els incidents de forma gairebé immediata. A més, la NIS2 posa èmfasi en la cadena de subministrament per garantir que no hi hagi baules febles a la xarxa de proveïdors.L'adopció d'aquest marc, basada en serveis de consultoria sobre la Directiva NIS2, permet als hospitals establir protocols de resposta que assegurin l'operativitat fins i tot en cas d'atac actiu.
Estratègies per a una infraestructura sanitària ciberresiliente
Aconseguir una ciberresiliència sanitària de qualitat exigeix combinar tecnologia, processos i formació.No n'hi ha prou amb instal·lar tallafocs o antivirus.També és necessari desenvolupar una arquitectura de protecció adaptada a l'entorn hospitalari, on els sistemes clínics i de diagnòstic conviuen amb xarxes administratives i d'atenció al públic.Entre les actuacions clau destaquen:
- Segmentar xarxes mèdiques: separar la xarxa de dispositius clínics de la resta del sistema per reduir l'exposició i limitar la propagació d'una ciberamenaça.
- Còpies de seguretat immutables: mantenir suports xifrats i tenir còpies de seguretat que garanteixin que la informació crítica pugui restaurar-se sense risc de corrupció ni manipulació.
- Monitoratge 24/7 mitjançant SOC: supervisar contínuament l'activitat dels sistemes per detectar comportaments anòmals abans que es converteixin en incidents crítics.
- Protocols de recuperació automatitzada: disposar de plans de contingència que permetin restaurar serveis de manera ràpida i ordenada, minimitzant l'impacte.
- Formació del personal sanitari: la primera línia de defensa.Identificar un correu de phishing pot evitar la paralització de tota una planta hospitalària.
La ciberseguretat com a pilar de la seguretat del pacient
La salut i la seguretat del pacient depenen directament de la fiabilitat del sistema digital que sosté l'activitat clínica. Invertir en ciberseguretat equival a invertir en qualitat assistencial i en la millora de la salut dels ciutadans.
L'adopció de polítiques de ciberresiliència sanitària, ajuda a construir un entorn assistencial més segur, adaptable i sostenible.Considerar el compliment de l'ENS i l'alineació amb la Directiva NIS2 com una obligació legal és insuficient.Ambdues normes s'han d'entendre com eines que garanteixen que una sala d'operacions mai no deixi de funcionar o que les decisions mèdiques es basin sempre en dades disponibles en qualsevol moment.
En un entorn on cada segon compta, la ciberresiliència deixa de ser una qüestió tecnològica per convertir-se en pilar essencial de la seguretat assistencial.Perquè protegir la dada clínica és, en última instància, protegir la vida del pacient.