#VideoPodcast: Vodafone Lab Café, La Red del futuro digital
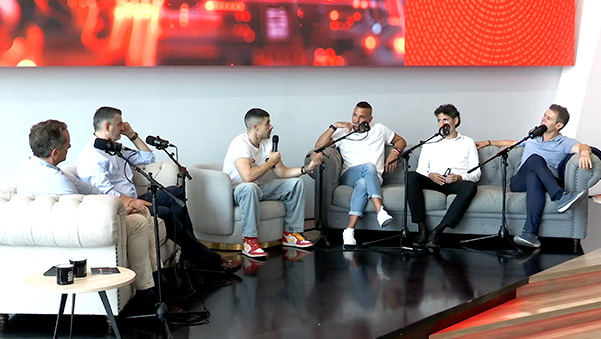
La red empresarial se ha convertido en un elemento esencial para impulsar la digitalización, la ciberseguridad y la adopción de la inteligencia artificial en las empresas. Esta fue una de las principales conclusiones de la cuarta edición del Vodafone Lab Café, celebrada en las oficinas de Sesame en Valencia, donde se analizaron casos reales de transformación digital en empresas de distintos sectores.
Partiendo de la idea de que la red es el motor invisible que construye el futuro digital, en el encuentro se abordó la forma en que una conectividad robusta, segura y preparada para las nuevas tecnologías puede ayudar a las empresas a ser más competitivas, eficientes y resilientes.
La conversación, moderada por Carlos Becker, Director de Marketing y Desarrollo de Negocio en Vodafone Business, contó con la participación de Abdarahim Lamraoui (Director de Desarrollo de Negocio de Sesame), Dario Tabacco Funaro (Subdirector y Director Financiero de SOR Ibérica), Rafael Muñoz, (Director General División Suministros de Muñoz Bosch), Carlos Ortiz, (Director Pymes Vodafone Business) y Pablo Soto, experto en IA de Vodafone.
A continuación puedes ver el Vodafone Lab Café completo online y conocer de primera mano las experiencias compartidas por Sesame, SOR Ibérica, Muñoz Bosch y Vodafone Business.
La red empresarial, el motor invisible de la competitividad
El eje central del evento fue la importancia de contar con una red robusta, segura y preparada para el futuro. Carlos Becker, utilizando un símil con su deporte favorito, destacó que al igual que ocurre con la red en una canasta de baloncesto, su valor suele pasar desapercibido hasta que falta. Carlos Ortiz subrayó que la red de comunicaciones es hoy el factor diferencial de competitividad mundial, equiparable a lo que supuso la energía en el pasado.
Los participantes de las diferentes empresas coincidieron en que la tecnología no es un fin en sí mismo, sino el vehículo para alcanzar objetivos estratégicos y democratizar servicios que antes solo estaban al alcance de grandes corporaciones.
Casos reales de transformación digital: del ERP a la inteligencia artificial
Cada participante aportó una visión única basada en la trayectoria de su empresa. Abdarahim Lamraoui (Sesame) explicó que, como empresa nativa digital, su misión es humanizar la gestión de personas a través de la tecnología. Entre sus aportaciones explicó cómo han integrado la IA para que sus propios empleados creen herramientas que optimicen procesos, ahorrando costes y ganando flexibilidad. De esta forma, y como dijo él mismo: “Hemos podido alcanzar a miles de empresas en España y democratizar el servicio de gestión laboral gracias al partnership con Vodafone”.
Rafael Muñoz (Muñoz Bosch) definió a su empresa como una organización que "hace camino al andar". Su decisión clave fue la adopción de un ERP, que describió como un camino sin retorno: “Esto es como reciclar. Cuando empecéis a reciclar, nunca dejaréis de reciclar porque te das cuenta que es algo necesario y creo que fue ese impass. Y a partir de ahí, recorrimos todo el camino con Vodafone”.
Ciberseguridad: una prioridad para proteger la continuidad del negocio
Darío Tabacco (Sor Ibérica) aportó la visión del sector industrial, donde la tecnología sirve para mejorar la eficiencia y la comunicación cercana con el cliente y relató un impactante caso de suplantación de identidad: “A través de los datos de una factura le transmitían a un cliente suplantando nuestra identidad con un correo electrónico que el domicilio bancario nuestro había cambiado y que solicitándole que cambiaran en la factura el código de cuenta, etc, y tanto es así que el cliente hizo la transferencia”. Una experiencia que casi les cuesta cientos de miles de euros, que sirvió para subrayar la necesidad crítica de invertir en ciberseguridad y auditorías.
Inteligencia Artificial: casos de uso reales y ética
Uno de los momentos destacados fue la demostración de un clon sintético de Pablo Soto, un avatar hiperrealista que utiliza tecnología RAG para responder con precisión sobre productos específicos.
Como experto en IA, ofreció consejos estratégicos para pymes que quieran iniciarse en la IA:
Formación y concienciación como punto de partida.
Creación de un Comité de IA que involucre a departamentos de negocio, datos y ciberseguridad.
Uso de copilotos seguros (como Copilot 365) para evitar fugas de información y cumplir con la normativa europea de protección de datos y la nueva AI Act.
En este sentido, hizo hincapié en que la IA debe responder a un caso de uso real que aporte valor económico, como el análisis de imágenes para detectar daños en vehículos, y no utilizarse simplemente por moda tecnológica.
La red como base para competir en el futuro digital
Las experiencias compartidas por Sesame, SOR Ibérica y Muñoz Bosch demostraron que la transformación digital ya no es una aspiración reservada a las grandes corporaciones, sino una oportunidad real para cualquier empresa que desee ser más eficiente, segura y capaz de crecer.
Los usuarios consultan sus smartphones a diario para acceder a información, resolver dudas y realizar gestiones de forma rápida y sencilla. Por eso, la mensajería RCS y los SMS masivos se han convertido en dos herramientas útiles para que las pymes se comuniquen directamente con sus clientes. Estas soluciones permiten combinar el alcance de los SMS, capaces de llegar a prácticamente cualquier línea móvil, con experiencias más interactivas y enriquecidas que favorecen la relación con el cliente.
A medida que una pyme crece, también lo hacen sus necesidades de comunicación. Para resolverlas, muchas empresas optan por entregar un smartphone a cada empleado para que gestione sus propias llamadas.
Esta solución puede parecer práctica, pero también puede provocar una pérdida silenciosa de oportunidades de negocio. Si un cliente llama y encuentra la línea ocupada, es posible que no vuelva a intentarlo y contacte con un competidor. Por este motivo, organizar la atención telefónica va más allá de repartir móviles. Es necesario garantizar que las llamadas lleguen a la persona adecuada y evitar que una consulta sin atender se convierta en una venta perdida.
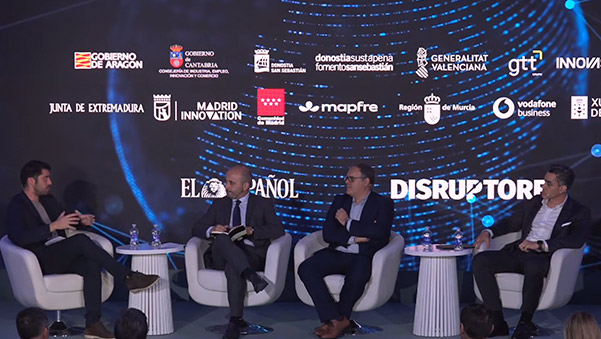
En el marco del foro Digital Regions Connection (VI Jornada de Innovación Autonómica y Local), organizado por Disruptores e Invertia (El Español) en el Palacio Neptuno de Madrid, Roberto Lara, Director de la Unidad de Negocio de Ciberseguridad en Vodafone España, participó en la mesa de debate sobre ciberseguridad, defensa y resiliencia digital junto a representantes institucionales y del sector tecnológico.
Allí, Lara analizó los principales retos que afronta el tejido empresarial y las Administraciones Públicas, abordando la convergencia entre la seguridad física y la lógica, las diferencias estratégicas según el tipo de cliente, la colaboración público-privada a través de la Red Nacional de SOCs de Vodafone Empresas y el papel transformador de la Inteligencia Artificial.
Estamos en temporada de cerrar presupuestos para el próximo ejercicio y a los comités de dirección llegan cada vez más propuestas de inversión en proyectos de inteligencia artificial. Sin duda, es uno de los temas estrella sobre la mesa de responsables y directivos, después de meses leyendo y escuchando cómo puede revolucionar sus resultados y su productividad.
Para quienes ya hayan dado los primeros pasos y puesto en marcha proyectos piloto, la decisión será un poco más fácil y razonada. Pero quienes afronten esta tecnología por primera vez tendrán que valorar si la inversión será realmente rentable o si corren el riesgo de perder tiempo y dinero en el intento.
La decisión final oscila entre la presión por incorporar inteligencia artificial para no perder competitividad y el riesgo de malgastar capital en proyectos costosos, sobredimensionados y cuyo retorno todavía no está demostrado.
La cuestión no es únicamente cuánto invertir, sino dónde hacerlo y con qué tecnología. ¿Es mejor adoptar una solución estándar ya desarrollada o crear una aplicación o agente de IA propio? La clave está en evaluar el coste total, priorizar los casos de uso con mayor potencial y vincular cada inversión a resultados medibles. Vamos a ver cómo.
Aprovechando que estamos en el Mes Europeo de la Ciberseguridad quiero hacer una reflexión sobre algo con lo que nos encontramos a diario cuando analizamos el nivel de riesgo de algunas organizaciones. Lo normal es que los responsables de esa organización consideren que están a salvo por haber implementado firewalls de última generación y otras soluciones avanzadas. Tienen su infraestructura corporativa fortificada y se sienten relativamente invulnerables. Y, dejando a un lado la realidad de que no existe el riesgo cero, sino la confianza cero y el esfuerzo constante, tu ciberseguridad no depende solo de ti, sino de todos los que integran tu cadena de suministro.
Una parte importante de los ciberataques actuales, incluidos algunos de los que han provocado mayores daños en grandes empresas y administraciones públicas, no se dirige contra sus sistemas mejor protegidos, sino que aprovecha las vulnerabilidades de terceros que forman parte de su cadena de suministro. Proveedores de software, empresas de mantenimiento informático, operadores logísticos, servicios en la nube y consultoras externas constituyen una vía de entrada especialmente delicada, ya que necesitan conectarse a los sistemas de sus clientes para prestar sus servicios y, en muchos casos, cuentan con accesos privilegiados o conexiones directas a la red corporativa, pese a disponer de medidas de seguridad menos exigentes que las organizaciones a las que prestan servicio.
Esta realidad cobra especial importancia en un entorno empresarial cada vez más interconectado, donde cualquier proveedor externo con credenciales válidas y acceso a los sistemas de una organización pasa a formar parte, en la práctica, de su perímetro de seguridad. Los ciberdelincuentes son conscientes de ello y aprovechan estas relaciones de confianza para acceder a infraestructuras que, de otro modo, resultarían mucho más difíciles de comprometer.
Tanto es así, que cuando un atacante busca infiltrarse en una gran corporación, la vía más eficiente rara vez es el ataque directo. Resulta tácticamente mucho más sencillo identificar a un proveedor secundario que gestione la facturación, mantenga los sistemas de climatización industrial, desarrolle código bajo demanda o preste soporte técnico remoto. Si ese proveedor sufre una brecha, las credenciales robadas permiten al intruso acceder a la infraestructura corporativa de manera aparentemente legítima y sin levantar sospechas en los controles tradicionales. Por eso son necesarias estrategias específicas de ciberseguridad como las que a diario desplegamos en nuestra Unidad.
La gestión del riesgo de terceros es una de estas estrategias. Lo que denominamos Third-Party Risk Management o TPRM debe convertirse, a mí juicio, en una responsabilidad estratégica y transversal de toda la organización y no un mero trámite del departamento de TI.
En una estrategia TPRM deben involucrarse de forma coordinada los Equipos de Compras y Contratación, evaluando el nivel de madurez digital de los proveedores antes de la homologación e incorporando exigencias mínimas de ciberseguridad en los pliegos. También los Departamentos Legales y Compliance deberían garantizar cláusulas contractuales con derecho a auditoría, obligaciones estrictas de reporte de incidentes y delimitación clara de responsabilidades. Por su parte, los responsables de Recursos Humanos serían responsables de promover la concienciación y gestionar el ciclo de vida de los accesos concedidos a personal externo.
Al tratarse pues de una responsabilidad compartida y transversal, parece inevitable que los Comités Ejecutivos y Consejos de Administración asuman la supervisión directa del riesgo de la cadena de valor como un pilar del gobierno corporativo y la continuidad del negocio. Máxime cuando, más allá de una precaución extra, en realidad es una exigencia legal.
La responsabilidad sobre la ciberseguridad no termina en los límites de la organización. Un incidente originado en un proveedor puede comprometer directamente sus operaciones y, en función del marco normativo aplicable, generar responsabilidades legales. Por ello, la supervisión de terceros no puede reducirse a cuestionarios que se cumplimentan una vez al año y quedan archivados hasta la siguiente revisión. Requiere un modelo de vigilancia y control continuo, sustentado en principios como Zero Trust ("nunca confiar, siempre verificar"), la microsegmentación de redes, la gestión rigurosa de los accesos, la monitorización permanente, las auditorías técnicas y las evaluaciones periódicas de madurez en ciberseguridad.
Emprender esa tarea y asumir esa responsabilidad que va más allá de nuestros límites corporativos no es fácil, y por eso la respuesta también puede estar en un tercero. En la Unidad de Ciberseguridad de Vodafone Empresas acompañamos a las empresas y administraciones públicas con una propuesta integral diseñada para proteger todo el ecosistema digital con soluciones como el CREC (Centro de Resiliencia y Excelencia en Ciberseguridad), Red Nacional de SOCs Federados, la figura del Service Security Manager (SSM) y herramientas concretas como el Análisis Forense Móvil o la Consultoría GRC.
Como suelo destacar ante las presentaciones a clientes o en eventos donde participamos, nuestra misión es convertir la ciberseguridad en parte del core de cualquier organización y que ésta llegue a todos los rincones de la misma, dentro o fuera de ella si hace falta. Porque, la ciberseguridad, es cosa de todos.
La agenda empresarial de otoño reúne importantes citas para los responsables de tecnología y comunicaciones, como Cloud Expo Europe o Madrid Tech Show. Entre los temas que estarán sobre la mesa destaca una decisión estratégica: elegir entre concentrar los sistemas en un único proveedor cloud o adoptar una estrategia multicloud híbrida. Para un comité de dirección, esta elección va mucho más allá de la eficiencia tecnológica.
La conversación ha evolucionado desde la simple migración a la nube hacia una cuestión mucho más estratégica: cómo construir una arquitectura cloud que permita aprovechar sus ventajas sin convertir esa flexibilidad en una nueva dependencia.
A primera vista, parece evidente que la nube pública ofrece escalabilidad, rapidez de despliegue y acceso inmediato a servicios avanzados. Sin embargo, concentrar toda la infraestructura en un único hiperescalador puede generar una dependencia que resulte difícil y costosa de revertir. Frente a ello, la multicloud híbrida combina recursos de diferentes proveedores y entornos cloud públicos y privados, buscando que cada carga de trabajo se ejecute allí donde resulte más adecuada desde el punto de vista técnico, económico y regulatorio. Veamos qué implica cada modelo y qué conviene valorar antes de tomar una decisión.